Inwentaryzacja źródeł poczty i dostęp do autorytatywnej strefy DNS przed konfiguracją
Autoryzacja domeny nadawczej w systemie mailingowym zaczyna się od ustalenia autorytatywnych serwerów nazw (Nameservers) oraz pełnego spisu narzędzi wysyłających pocztę w imieniu firmy. Zmiany rekordów TXT, CNAME oraz MX wykonuje się zawsze u operatora utrzymującego aktywną strefę DNS, którym bywa rejestrator domeny, zewnętrzny dostawca chmurowy (na przykład Cloudflare, AWS Route 53, OVHcloud) albo serwer hostingowy. Edycja wpisów w nieaktywnej strefie u pierwotnego sprzedawcy domeny, po wcześniejszym wydelegowaniu serwerów NS na zewnętrzną usługę, jest najczęstszym powodem braku propagacji rekordów uwierzytelniających.
Przed dodaniem pierwszego rekordu przygotuj tabelę wszystkich aktywnych strumieni pocztowych korzystających z domeny głównej oraz jej subdomen. Uwzględnij pocztę biurową pracowników (Google Workspace, Microsoft 365), powiadomienia transakcyjne ze sklepu internetowego (WooCommerce, IdoSell, Shopify, PrestaShop), automatyczne faktury z systemu ERP lub księgowości, zgłoszenia z systemu helpdesk oraz kampanie marketingowe realizowane przez Mailfly na infrastrukturze Amazon SES w regionie eu-central-1. Taka mapa chroni przed przypadkowym nadpisaniem istniejących mechanizmów autoryzacji i zablokowaniem korespondencji handlowej.
Na czas wdrożenia ustaw krótki czas życia rekordów TTL (Time To Live) na poziomie 300 sekund, czyli pięciu minut, jeśli panel operatora DNS na to pozwala. Krótki TTL sprawia, że serwery rekurencyjne na całym świecie szybciej pobierają zaktualizowane wpisy TXT oraz CNAME, a ewentualna korekta literówki w rekordzie SPF wchodzi w życie w ciągu kilku minut zamiast godziny. Po zakończeniu pełnej weryfikacji i odebraniu poprawnej wiadomości testowej możesz podnieść parametr TTL do standardowej wartości 3600 sekund.
Zanim wyślesz pierwszą kampanię do klientów, skonfiguruj narzędzie do wysyłania maili tak, aby każda wiadomość wychodziła z własnej domeny podpisanej kluczami SPF, Easy DKIM oraz DMARC.
- Sprawdzenie aktywnych serwerów NS komendą dig NS twojadomena.pl przed edycją strefy.
- Spis wszystkich systemów wysyłających pocztę biurową, transakcyjną i marketingową.
- Obniżenie parametru TTL do 300 sekund na czas wdrożenia i testów uwierzytelniania.
- Przygotowanie skrzynek testowych w Gmail, Outlook, WP oraz Onet do odczytu nagłówków.
Dobór domeny głównej lub dedykowanej subdomeny dla komunikacji marketingowej
Architektura nadawcza wymaga decyzji, czy newslettery oraz kampanie promocyjne będą wychodzić bezpośrednio z domeny głównej firmy, czy z dedykowanej subdomeny (na przykład news.twojadomena.pl lub info.twojadomena.pl). Filtry antyspamowe Gmail, Microsoft Defender oraz polskich portali horyzontalnych śledzą reputację na poziomie domeny organizacyjnej oraz poszczególnych subdomen. Oddzielenie masowego ruchu marketingowego na subdomenę pozwala odizolować codzienną korespondencję handlowców i faktury księgowe od wahań wskaźników otwarć przy dużych wysyłkach promocyjnych.
Jeżeli firma posiada ugruntowaną domenę z wieloletnią historią, niskim odsetkiem odbić i czystą bazą subskrybentów, wysyłka z domeny głównej upraszcza rozpoznawalność nadawcy w polu From. W przypadku nowych projektów, reaktywacji starszej bazy kontaktów lub prowadzenia agresywnych kampanii sezonowych o zmiennym zaangażowaniu odbiorców bezpieczniejszym wariantem jest wydzielona subdomena. Subdomena dziedziczy część zaufania domeny nadrzędnej, ale w razie nagłego skoku zgłoszeń spamowych chroni główny kanał komunikacji biurowej.
W panelu Mailfly możesz zarejestrować zarówno domenę główną, jak i dowolną liczbę subdomen przypisanych do konkretnych działów lub marek. Ważne jest, aby wybrana subdomena posiadała komplet własnych rekordów SPF, kluczy kryptograficznych Easy DKIM oraz dedykowaną subdomenę zwrotów Custom MAIL FROM. Adres odpowiedzi (Reply-To) może nadal wskazywać na główną skrzynkę biura obsługi klienta, dzięki czemu odbiorca odpowiadający na newsletter trafia bezpośrednio do konsultanta.
- Izolacja reputacji poczty handlowej od masowych kampanii promocyjnych dzięki subdomenie.
- Zachowanie głównego adresu kontaktowego w nagłówku Reply-To dla wygody subskrybentów.
- Możliwość podpięcia osobnych subdomen dla komunikacji transakcyjnej i marketingowej.
- Spójna identyfikacja wizualna nadawcy niezależnie od wybranego poziomu domeny.
Konfiguracja rekordu SPF i przestrzeganie limitu 10 zapytań DNS według RFC 7208
Rekord SPF (Sender Policy Framework) to wpis typu TXT publikowany w strefie DNS, który definiuje listę serwerów i dostawców uprawnionych do wysyłania poczty w imieniu danej domeny. Zgodnie ze standardem RFC 7208 dla jednej domeny lub subdomeny może istnieć wyłącznie jeden rekord TXT zaczynający się od znacznika wersji v=spf1. Utworzenie dwóch osobnych rekordów SPF w tej samej strefie powoduje natychmiastowy błąd oceny PermError po stronie serwera odbiorczego, co skutkuje odrzuceniem wiadomości lub skierowaniem jej do folderu spam.
Podłączając Mailfly korzystający z infrastruktury Amazon SES, do istniejącego rekordu SPF dopisujesz mechanizm include:amazonses.com przed kwalifikatorem końcowym. Przykładowy rekord łączący pocztę Google Workspace oraz wysyłki Mailfly przyjmuje postać: v=spf1 include:_spf.google.com include:amazonses.com ~all. Kwalifikator ~all (SoftFail) oznacza, że wiadomości z nieautoryzowanych serwerów są oznaczane jako podejrzane i przekazywane do dalszej oceny DMARC, natomiast kwalifikator -all (Fail) nakazuje ich twarde odrzucenie.
Specyfikacja RFC 7208 nakłada sztywny limit maksymalnie 10 zapytań DNS (DNS lookups) podczas rozwijania jednego rekordu SPF. Licznik ten obejmuje dyrektywy include, a, mx, ptr, exists oraz redirect, wliczając w to zagnieżdżone odwołania wewnątrz zewnętrznych dostawców. Przekroczenie dziesięciu odpytań kończy się błędem PermError nawet przy poprawnie wpisanych adresach. Aby utrzymać rekord poniżej limitu, usuń wpisy dawno nieużywanych platform marketingowych i przenieś nowe strumienie na dedykowane subdomeny posiadające własny, niezależny limit dziesięciu zapytań.
- Bezwzględna zasada jednego rekordu v=spf1 na jednym poziomie domeny lub subdomeny.
- Dodanie mechanizmu include:amazonses.com bez kasowania aktywnych wpisów poczty biurowej.
- Kontrola łącznej liczby zagnieżdżonych zapytań DNS poniżej progu 10 odpytań RFC 7208.
- Stosowanie kwalifikatora ~all lub -all w spójnym połączeniu z polityką DMARC.
Wdrożenie kryptograficznego podpisu Easy DKIM 2048-bit w Amazon SES eu-central-1
DKIM (DomainKeys Identified Mail) to standard kryptograficznego uwierzytelniania wiadomości e-mail, który pozwala serwerowi odbiorczemu zweryfikować, że przesyłka rzeczywiście pochodzi z deklarowanej domeny, a jej nagłówki oraz treść nie zostały zmodyfikowane w trakcie transportu SMTP. W odróżnieniu od rekordu SPF opartego na adresach IP serwerów, podpis DKIM jest dołączany bezpośrednio do nagłówka DKIM-Signature każdej wiadomości i przetrwa automatyczne przekierowanie poczty (forwarding) na inną skrzynkę.
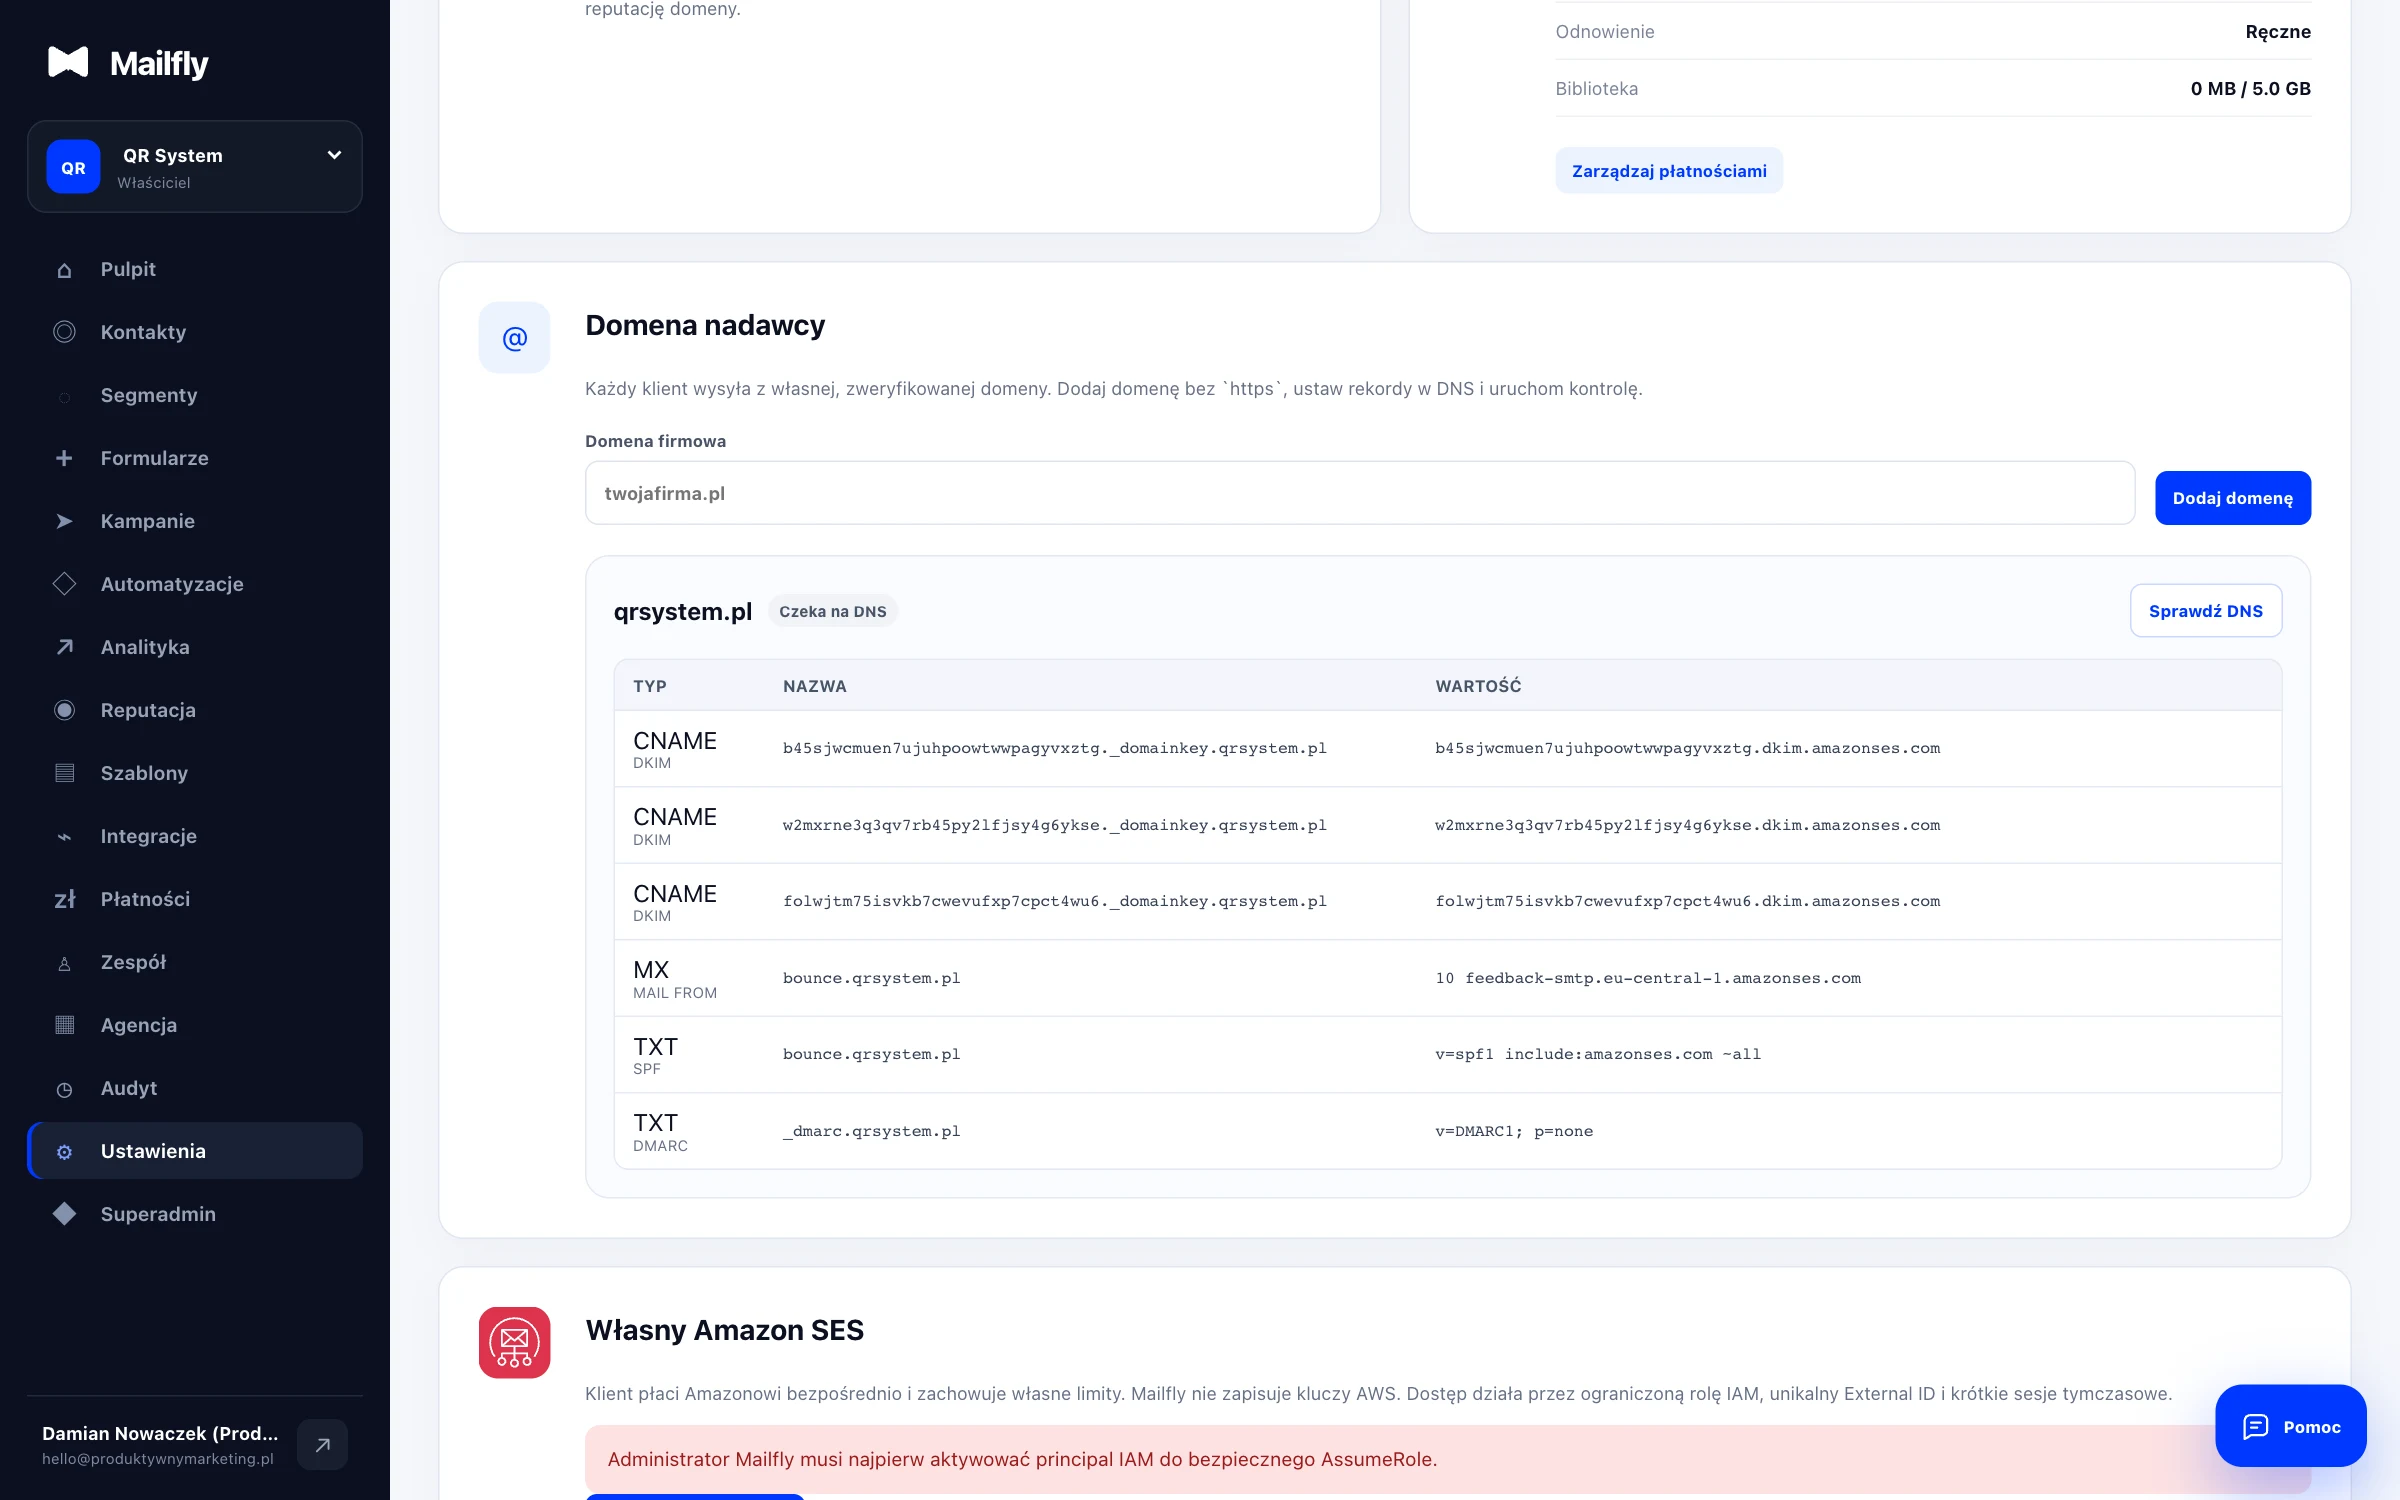
System Mailfly wykorzystuje architekturę Easy DKIM w europejskim regionie Amazon SES (eu-central-1, Frankfurt) z kluczem RSA o długości 2048 bitów. Po dodaniu domeny w ustawieniach Mailfly generator zwraca trzy unikalne rekordy typu CNAME zawierające losowe selektory w formacie token._domainkey.twojadomena.pl wskazujące na odpowiedniki token.dkim.amazonses.com. Zastosowanie trzech rekordów CNAME zamiast statycznego wpisu TXT umożliwia automatyczną, bezobsługową rotację kluczy kryptograficznych przez infrastrukturę AWS bez konieczności ręcznej podmiany wpisów w panelu DNS klienta.
Wprowadzając rekordy CNAME u operatora DNS, zwróć uwagę na konwencję nazewnictwa hosta i zachowanie przyrostka domeny. Część paneli administracyjnych (na przykład Cloudflare lub nazwa.pl) automatycznie dokleja nazwę domeny głównej do pola Host, więc wpisanie pełnego ciągu token._domainkey.twojadomena.pl utworzy błędny zapis z podwójną domeną na końcu. Dodatkowo w usługach typu Cloudflare proxy dla wszystkich trzech rekordów CNAME DKIM musi pozostać wyłączone (tryb DNS Only, szara chmurka), aby serwery pocztowe widziały bezpośrednie wskazanie na Amazon SES.
- Publikacja wszystkich trzech rekordów CNAME wygenerowanych dla regionu eu-central-1.
- Klucz RSA o długości 2048 bitów zapewniający odporność kryptograficzną podpisu.
- Wyłączenie proxy HTTP (tryb DNS Only) dla selektorów _domainkey u operatora DNS.
- Weryfikacja poprawności przyrostka domeny w polu Host bez duplikowania nazwy.
Konfiguracja własnej domeny zwrotów Custom MAIL FROM dla pełnego wyrównania SPF
Każda wiadomość e-mail posiada dwa niezależne adresy nadawcy: widoczny dla człowieka nagłówek From (RFC 5322.From) oraz techniczny adres kopertowy Return-Path, nazywany również Envelope-From lub MAIL FROM (RFC 5321.MailFrom). Adres kopertowy wskazuje serwerom odbiorczym miejsce, na które należy odesłać asynchroniczne komunikaty o twardych i miękkich odbiciach (DSN, Delivery Status Notifications). Domyślnie Amazon SES ustawia w tym polu własną domenę techniczną amazonses.com, co powoduje, że domena w polu From różni się od domeny w polu Return-Path.
Aby uzyskać pełną zgodność domenową SPF (SPF Alignment) wymaganą przez protokół DMARC i podnieść zaufanie filtrów antyspamowych, należy skonfigurować własną subdomenę zwrotów Custom MAIL FROM, na przykład bounce.twojadomena.pl lub mail.twojadomena.pl. Subdomena używana jako Custom MAIL FROM musi być przeznaczona wyłącznie do obsługi kopertowej w Amazon SES i nie może służyć do odbierania zwykłej poczty użytkowników. Dzięki temu rekord MX przypisany do tej subdomeny kieruje zwroty bezpośrednio do kolektorów Amazon SES w regionie eu-central-1.
Konfiguracja Custom MAIL FROM wymaga dodania dwóch wpisów w strefie DNS dla wybranej subdomeny: rekordu MX o priorytecie 10 wskazującego na feedback-smtp.eu-central-1.amazonses.com oraz rekordu TXT zawierającego wartość v=spf1 include:amazonses.com ~all. Po propagacji obu wpisów serwery pocztowe widzą tę samą domenę organizacyjną zarówno w nagłówku From, jak i w technicznym adresie Return-Path. Przekłada się to na pozytywny wynik spf=pass wraz z pełnym wyrównaniem DMARC.
- Utworzenie dedykowanej subdomeny technicznej, na przykład bounce.twojadomena.pl.
- Dodanie rekordu MX z priorytetem 10 na adres feedback-smtp.eu-central-1.amazonses.com.
- Publikacja rekordu TXT SPF v=spf1 include:amazonses.com ~all bezpośrednio na subdomenie.
- Automatyczny odbiór odbić i skarg przez Mailfly bez utraty wyrównania domenowego.
Wyrównanie identyfikatorów DMARC Alignment w trybie relaxed oraz strict
Mechanizm DMARC (Domain-based Message Authentication, Reporting, and Conformance) nie zastępuje SPF ani DKIM, lecz sprawdza spójność (Identifier Alignment) między domeną widoczną dla odbiorcy w polu From a domenami zweryfikowanymi technicznie przez SPF oraz DKIM. Bez wyrównania identyfikatorów teoretycznie można byłoby wysłać wiadomość z poprawnym technicznie rekordem SPF dla domeny technicznej nadawcy, podszywając się jednocześnie w nagłówku From pod zupełnie inną markę. DMARC blokuje taką lukę, wymagając zgodności domeny organizacyjnej w przynajmniej jednym z dwóch protokołów bazowych.
Specyfikacja DMARC przewiduje dwa tryby wyrównania definiowane tagami adkim (dla DKIM) oraz aspf (dla SPF): tryb złagodzony r (relaxed, domyślny) oraz tryb ścisły s (strict). W trybie relaxed wystarczy, że domena w polu From oraz domena podpisu DKIM (tag d=) lub domena Return-Path należą do tej samej domeny organizacyjnej, co pozwala na swobodne stosowanie subdomen takich jak bounce.twojadomena.pl czy news.twojadomena.pl. W trybie strict nazwy domenowe muszą zgadzać się znak w znak bez żadnych różnic w subdomenach.
Dla większości firm i sklepów internetowych korzystających z Mailfly rekomendowanym ustawieniem jest tryb relaxed (adkim=r; aspf=r) połączony z aktywnym podpisem Easy DKIM w domenie wysyłkowej oraz subdomeną Custom MAIL FROM. Taka konfiguracja gwarantuje, że każda kampania przechodzi weryfikację DMARC podwójnie, zarówno po ścieżce kryptograficznej DKIM, jak i po ścieżce adresowej SPF, co zabezpiecza dostarczalność nawet wtedy, gdy odbiorca przekieruje wiadomość na zewnętrzny serwer.
- Weryfikacja spójności domeny z nagłówka From z domeną d= w podpisie DKIM.
- Weryfikacja spójności domeny z nagłówka From z subdomeną Custom MAIL FROM w SPF.
- Stosowanie trybu relaxed (adkim=r; aspf=r) przy architekturze opartej na subdomenach.
- Podwójne zabezpieczenie autoryzacji chroniące przed skutkami przekierowań poczty.
Polityka DMARC i bezpieczne przejście od p=none przez quarantine do reject
Rekord DMARC publikuje się jako wpis typu TXT pod stałą nazwą hosta _dmarc.twojadomena.pl. Wartość rekordu określa, jak serwery odbiorcze mają postąpić z wiadomością nieprzechodzącą autoryzacji oraz na jaki adres e-mail mają wysyłać dzienne raporty zbiorcze XML (tag rua). Od lutego 2024 roku najwięksi globalni dostawcy poczty, w tym Google Gmail oraz Yahoo, wymagają od wszystkich nadawców masowych posiadania co najmniej poprawnie skonfigurowanego rekordu DMARC pod groźbą odrzucania ruchu SMTP.
Wdrożenie DMARC w organizacji należy zawsze rozpoczynać od polityki monitorującej: v=DMARC1; p=none; pct=100; rua=mailto:dmarc@twojadomena.pl; adkim=r; aspf=r. Polityka p=none nie blokuje żadnej wiadomości, ale uruchamia spływ raportów RUA z serwerów odbiorczych na wskazany adres. Przez okres od dwóch do czterech tygodni analizujesz te raporty, upewniając się, że żaden legalny system firmowy (księgowość, CRM, sklep, helpdesk) nie został pominięty w rekordach SPF oraz DKIM.
Po potwierdzeniu stuprocentowej zgodności wszystkich autoryzowanych strumieni pocztowych możesz bezpiecznie zaostrzyć politykę do poziomu p=quarantine (kierowanie nieautoryzowanych prób podszycia do folderu spam), a docelowo do poziomu p=reject (całkowite odrzucanie sfałszowanych wiadomości na etapie sesji SMTP). Zaostrzanie polityki można dodatkowo stopniować tagiem pct, na przykład ustawiając przejściowo pct=25, a następnie pct=100, co minimalizuje ryzyko operacyjne w dużych organizacjach posiadających rozproszone aplikacje.
- Publikacja rekordu TXT pod hostem _dmarc.twojadomena.pl z obowiązkowym tagiem v=DMARC1.
- Start od polityki p=none z aktywnym adresem raportowym w tagu rua=mailto:.
- Analiza raportów XML pod kątem zapomnianych systemów fakturowych i transakcyjnych.
- Stopniowe przejście do p=quarantine oraz p=reject dla pełnej ochrony przed spoofingiem.
Specyfika najpopularniejszych operatorów DNS w Polsce i unikanie błędów składniowych
Poszczególni operatorzy DNS działający na polskim rynku (Cloudflare, OVHcloud, home.pl, nazwa.pl, cyberFolks, zenbox, AWS Route 53) stosują odmienne konwencje w formularzach edycji strefy. Najwięcej pomyłek dotyczy pola Host (Nazwa rekordu). W panelach Cloudflare oraz AWS Route 53 wpisanie symbolu @ oznacza domenę główną, a przy subdomenach podaje się wyłącznie sam prefiks, na przykład _dmarc lub bounce. W starszych panelach hostingowych konieczne bywa wpisanie pełnej nazwy kwalifikowanej zakończonej kropką na końcu: _dmarc.twojadomena.pl.
Drugim krytycznym obszarem jest obsługa cudzysłowów w rekordach typu TXT dla SPF oraz DMARC. Część systemów administracyjnych sama otacza wprowadzony ciąg znaków cudzysłowami na poziomie pliku strefy BIND; ręczne dodanie dodatkowych cudzysłowów w polu Wartość powoduje wygenerowanie podwójnie zagnieżdżonego zapisu, który jest odrzucany przez parsery DNS. Po zapisaniu zmian zawsze sprawdź publiczny odczyt rekordu z zewnętrznego terminala komendą dig TXT twojadomena.pl +short.
Trzecią pułapką występującą w usłudze Cloudflare jest mechanizm CNAME Flattening oraz pomarańczowa chmurka Proxy. Gdy dla rekordów CNAME odpowiadających za selektory Easy DKIM włączone zostanie proxy HTTP, Cloudflare zastępuje docelowy adres Amazon SES własnymi adresami IP serwerów brzegowych. Serwer pocztowy odbiorcy próbujący pobrać klucz publiczny DKIM nie znajduje wtedy rekordu TXT po stronie AWS i oznacza podpis jako dkim=TempError lub dkim=PermError. Wszystkie rekordy pocztowe muszą działać wyłącznie w trybie DNS Only.
- Kontrola automatycznego doklejania nazwy domeny głównej w polu Host operatora.
- Unikanie ręcznego wpisywania podwójnych cudzysłowów w formularzach rekordów TXT.
- Bezwzględne wyłączenie Proxy HTTP w Cloudflare dla trzech rekordów CNAME Easy DKIM.
- Weryfikacja opublikowanej strefy niezależnym zapytaniem dig lub host z linii poleceń.
Weryfikacja propagacji DNS i czytanie nagłówków Authentication-Results w żywej wiadomości
Zielony status weryfikacji w panelu systemu mailingowego potwierdza, że roboty Amazon SES odczytały rekordy CNAME w strefie DNS, ale ostatecznym dowodem poprawnej konfiguracji jest analiza surowych nagłówków wiadomości odebranej w prawdziwej skrzynce pocztowej. Przed uruchomieniem kampanii do bazy wyślij wiadomość testową z kreatora Mailfly na kontrolne konta w usługach Gmail, Microsoft Outlook oraz u polskich dostawców (Wirtualna Polska, Onet, Interia).
W interfejsie Gmaila otwórz wiadomość testową, kliknij menu z trzema kropkami w prawym górnym rogu i wybierz opcję Pokaż oryginał (Show original). W górnej tabeli diagnostycznej sprawdź, czy wszystkie trzy wiersze (SPF, DKIM, DMARC) posiadają status PASS wraz z przypisaną domeną Twojej firmy. Następnie przewiń widok do sekcji tekstowej i odszukaj nagłówek Authentication-Results dodany przez serwer mx.google.com podczas przyjmowania przesyłki.
Prawidłowy wpis w nagłówku Authentication-Results zawiera trzy jednoznaczne potwierdzenia: spf=pass (z adresem z subdomeny Custom MAIL FROM), dkim=pass header.i=@twojadomena.pl oraz dmarc=pass (p=NONE lub p=QUARANTINE). Jeżeli w sekcji DKIM widzisz dwa podpisy, jeden dla Twojej domeny i drugi techniczny dla amazonses.com, jest to prawidłowe i pożądane zachowanie silnika Amazon SES, które buduje równoległą reputację domeny nadawcy oraz klastra wysyłkowego.
Po poprawnej weryfikacji rekordów DNS profesjonalne narzędzie e-mail marketingu pozwala bezpiecznie rozgrzać domenę i osiągnąć wysoką dostarczalność do głównej zakładki Odebrane.
- Wysyłka testowa na żywe skrzynki Gmail, Outlook, WP oraz Onet przed startem kampanii.
- Kontrola widoku Pokaż oryginał pod kątem potrójnego statusu PASS dla SPF, DKIM i DMARC.
- Inspekcja pola header.i= w nagłówku Authentication-Results potwierdzająca własny podpis.
- Weryfikacja obecności protokołu TLS (Standardowe szyfrowanie TLS) w szczegółach transportu.
Rozdzielenie strumieni transakcyjnych i marketingowych w architekturze DNS
Dojrzałe wdrożenie e-mail marketingu w sklepach e-commerce oraz aplikacjach SaaS rozdziela krytyczne wiadomości transakcyjne (reset hasła, potwierdzenie opłacenia zamówienia, kody 2FA, faktury VAT) od kampanii newsletterowych i promocyjnych. Choć oba rodzaje wiadomości mogą być wysyłane przez infrastrukturę Mailfly i Amazon SES, zastosowanie odrębnych subdomen nadawczych chroni ciągłość procesów sprzedażowych przed jakimikolwiek wahaniami reputacji marketingowej.
Praktycznym wzorcem jest pozostawienie korespondencji indywidualnej pracowników w domenie głównej twojadomena.pl, przypisanie powiadomień systemowych i sklepowych do subdomeny transakcyjnej powiadomienia.twojadomena.pl, natomiast wysyłek newsletterowych do subdomeny news.twojadomena.pl. Każda z tych subdomen otrzymuje własny zestaw trzech rekordów CNAME Easy DKIM, własny rekord SPF oraz dedykowaną subdomenę zwrotów Custom MAIL FROM.
Dzięki takiej separacji algorytmy reputacyjne Gmaila, Yahoo czy WP oceniają zaangażowanie odbiorców dla każdego strumienia osobno. Wiadomości transakcyjne osiągające naturalnie wysoki współczynnik otwarć (często powyżej 70 procent) utrzymują nieskazitelną ocenę subdomeny systemowej i docierają do skrzynki odbiorczej w kilka sekund, podczas gdy zespół marketingowy może swobodnie testować nowe segmenty i kreacje promocyjne na subdomenie newsletterowej.
- Osobna subdomena dla krytycznych maili transakcyjnych, takich jak faktury i reset hasła.
- Osobna subdomena dla newsletterów, promocji sezonowych oraz kampanii reaktywacyjnych.
- Niezależne klucze Easy DKIM i subdomeny zwrotów dla każdego strumienia pocztowego.
- Ochrona kluczowych powiadomień zakupowych przed skutkami skarg w kampaniach masowych.
Obsługa pętli zwrotnej SNS Feedback Loop dla odbić i zgłoszeń spamowych
Połączenie domeny nadawczej z silnikiem Amazon SES w Mailfly obejmuje również automatyczną konfigurację kanału powrotnego dla zdarzeń niedostarczenia (Bounces) oraz skarg odbiorców (Complaints). W infrastrukturze AWS realizuje to usługa Amazon Simple Notification Service (SNS) połączona z konfiguracją domeny i subdomeną Custom MAIL FROM. Każda odpowiedź serwera docelowego z kodem błędu SMTP z grupy 5xx (twarde odbicie) lub 4xx (miękkie odbicie) jest natychmiast przechwytywana i przekazywana do bazy Mailfly.
Równie istotna jest pętla zwrotna FBL (Feedback Loop), dzięki której najwięksi operatorzy skrzynek pocztowych informują nadawcę o kliknięciu przycisku Zgłoś spam przez subskrybenta. Gdy odbiorca oznaczy wiadomość jako niechcianą, Mailfly w ułamku sekundy odbiera powiadomienie z Amazon SES, zmienia status kontaktu na wypisany lub zablokowany i trwale wyklucza ten adres ze wszystkich przyszłych kampanii oraz aktywnych scenariuszy automatyzacji.
Amazon SES rygorystycznie monitoruje wskaźniki jakości dla każdego konta i domeny: bezpieczny próg twardych odbić wynosi poniżej 2 procent (poziom ostrzegawczy to 5 procent), natomiast wskaźnik skarg spamowych nie może przekraczać 0,1 procenta (jedna skarga na tysiąc wysłanych wiadomości). Poprawnie skonfigurowana domena zwrotów i automatyczna blokada błędnych rekordów w Mailfly utrzymują oba te parametry na ułamku dopuszczalnych norm.
- Natychmiastowy odbiór kodów SMTP 5xx oraz 4xx przez powiadomienia Amazon SNS.
- Automatyczna blokada adresów po twardym odbiciu lub zgłoszeniu skargi FBL.
- Utrzymanie wskaźnika bounce rate poniżej 2 procent oraz complaint rate poniżej 0,1 procenta.
- Synchronizacja listy wykluczeń między wszystkimi kampaniami i automatyzacjami w koncie.
Standard BIMI i wyświetlanie zweryfikowanego logotypu marki w skrzynce odbiorczej
Po wdrożeniu pełnego uwierzytelniania SPF, DKIM oraz wyegzekwowaniu polityki DMARC na poziomie p=quarantine (z parametrem pct=100) lub p=reject, domena zyskuje techniczną gotowość do uruchomienia standardu BIMI (Brand Indicators for Message Identification). BIMI to otwarty protokół pozwalający wyświetlać oficjalny logotyp firmy bezpośrednio obok nazwy nadawcy na liście wiadomości w obsługujących go klientach pocztowych, takich jak Gmail, Apple Mail czy Yahoo Mail.
Konfiguracja BIMI polega na opublikowaniu wektorowego pliku graficznego z logo marki w ścisłym formacie SVG Tiny Portable/Secure (SVG P/S) pod publicznym adresem HTTPS oraz dodaniu rekordu TXT pod hostem default._bimi.twojadomena.pl. Przykładowy wpis przyjmuje postać: v=BIMI1; l=https://twojadomena.pl/bimi-logo.svg; a=https://twojadomena.pl/vmc.pem. Grafika SVG nie może zawierać skryptów, zewnętrznych czcionek ani animacji, a jej tło musi być jednolicie wypełnione kolorem, aby dobrze prezentowało się w okrągłych awatarach.
Warto pamiętać, że część dostawców (w szczególności Google Gmail) do wyświetlenia logotypu oraz niebieskiego znacznika zweryfikowanego nadawcy wymaga posiadania płatnego certyfikatu kryptograficznego VMC (Verified Mark Certificate) lub CMC wydawanego przez akredytowane urzędy certyfikacji dla zarejestrowanych znaków towarowych. Nawet jeśli firma nie decyduje się od razu na zakup certyfikatu VMC, samo doprowadzenie polityki DMARC do poziomu wymaganego przez BIMI maksymalizuje ochronę domeny przed phishingiem.
- Wymóg aktywnej polityki DMARC p=quarantine (pct=100) lub p=reject przed startem BIMI.
- Przygotowanie logotypu wektorowego w restrykcyjnym profilu SVG Tiny Portable/Secure.
- Publikacja rekordu TXT pod adresem default._bimi.twojadomena.pl ze wskazaniem pliku SVG.
- Opcjonalne dołączenie certyfikatu VMC lub CMC dla pełnej obsługi awatara w Gmailu.
Rozgrzewanie świeżo podłączonej domeny nadawczej na najbardziej zaangażowanych segmentach
Samo techniczne zaświecenie rekordów SPF, DKIM i DMARC na zielono nie oznacza, że nowa domena lub świeżo utworzona subdomena może pierwszego dnia wysłać pięćdziesiąt tysięcy wiadomości promocyjnych. Algorytmy reputacyjne dostawców poczty oceniają historię nadawcy w czasie. Nagłe pojawienie się ogromnego wolumenu z domeny, która wcześniej nie wysyłała żadnego ruchu SMTP, przypomina wzorzec ataku spamowego i uruchamia tymczasowe przycinanie przepustowości (throttling) lub kierowanie przesyłek do kwarantanny.
Proces rozgrzewania domeny (Domain Warm-up) polega na stopniowym zwiększaniu liczby wysyłanych wiadomości na przestrzeni od dwóch do czterech tygodni, zaczynając od najbardziej aktywnych odbiorców. Pierwszą kampanię w Mailfly skieruj do wąskiej grupy od 500 do 1000 subskrybentów, którzy dokonali zakupu lub zapisali się do newslettera w ciągu ostatnich trzydziestu dni. Wysoki odsetek otwarć i kliknięć w tej grupie wysyła do serwerów Gmail, Outlook oraz WP jednoznaczny sygnał, że wiadomości z nowej domeny są oczekiwane przez użytkowników.
W kolejnych wysyłkach zwiększaj wolumen o 30 do 50 procent na kampanię, dołączając stopniowo szersze grupy kontaktów aktywnych w ostatnich 90 oraz 180 dniach. Po każdej partii kontroluj w raportach Mailfly odsetek odbić, czas dostarczania oraz ewentualne zgłoszenia spamowe. Jeżeli u konkretnego dostawcy zauważysz spadek otwarć lub opóźnienia SMTP 421, wstrzymaj zwiększanie wolumenu na kilka dni i wyślij kolejną wiadomość wyłącznie do segmentu o najwyższym zaangażowaniu.
- Start wysyłek od wąskiego segmentu 500 do 1000 najbardziej aktywnych subskrybentów.
- Stopniowe zwiększanie wolumenu o 30 do 50 procent w kolejnych kampaniach tygodniowych.
- Monitorowanie kodów odpowiedzi SMTP i wskaźników zaangażowania po każdej partii.
- Unikanie rozgrzewania nowej domeny na starych, niezweryfikowanych listach adresowych.
Diagnostyka błędów DNS i harmonogram okresowego audytu uwierzytelniania
Konfiguracja domeny nadawczej nie jest czynnością wykonaną raz na zawsze, ponieważ w firmie regularnie zmieniają się narzędzia, operatorzy hostingu, certyfikaty SSL oraz członkowie zespołu IT. Najczęstszą przyczyną nagłego załamania dostarczalności po wielu miesiącach bezproblemowej pracy jest przypadkowe usunięcie rekordu CNAME DKIM podczas porządkowania strefy DNS przez administratora lub migracja strony WWW na nowy serwer połączona z przepisaniem domyślnego pliku strefy.
System Mailfly w sposób ciągły monitoruje status powiązanych rekordów DNS dla każdej podłączonej domeny i natychmiast sygnalizuje utratę weryfikacji Easy DKIM lub brak rekordu SPF w panelu ustawień. Gdy zauważysz ostrzeżenie w aplikacji, w pierwszej kolejności sprawdź w terminalu komendą dig CNAME selektor._domainkey.twojadomena.pl, czy rekord nadal zwraca adres wskazujący na amazonses.com oraz czy na koncie domeny nie wygasła opłata abonamentowa u rejestratora.
Wprowadź w firmie procedurę kwartalnego audytu rekordów uwierzytelniających. Raz na trzy miesiące przejrzyj zawartość rekordu SPF pod kątem nieużywanych już usług zewnętrznych, zweryfikuj liczbę zapytań DNS, sprawdź raporty DMARC pod kątem nieznanych adresów IP próbujących podszywać się pod markę i wyślij kontrolną wiadomość testową na zestaw skrzynek monitoringowych. Taka dyscyplina techniczna gwarantuje stabilny strumień wysyłkowy niezależnie od zmian w infrastrukturze.
- Automatyczny monitoring ciągłości rekordów Easy DKIM oraz SPF w panelu ustawień Mailfly.
- Szybka diagnostyka awarii po migracji hostingu za pomocą zapytań dig TXT oraz dig CNAME.
- Kwartalny przegląd rekordu SPF i usuwanie nieaktywnych integracji zewnętrznych.
- Stała archiwizacja poprawnej konfiguracji strefy DNS w dokumentacji technicznej firmy.
Powiązane analizy i strategie e-mail marketingu
 DostarczalnośćLepsza dostarczalność
Jak zwiększyć dostarczalność mailingu bez zgadywania
SPF, DKIM, DMARC, higiena bazy i rytm wysyłki wyjaśnione jako jeden praktyczny proces inżynieryjny.
Czytaj materiał AnalitykaOtwarcia i kliknięcia
Open rate i kliknięcia: które wyniki kampanii są naprawdę ważne
Jak czytać raport mailingu po zmianach prywatności Apple MPP oraz proxy obrazków i mierzyć realną konwersję.
Czytaj materiał AutomatyzacjeAutomatyzacje sklepu
Automatyzacje e-commerce w WooCommerce: od koszyka do ponownego zakupu
Jak połączyć zdarzenia sklepu, sekwencje dwóch lub trzech wiadomości, warunki stopu, dynamiczne produkty i raport przychodu.
Czytaj materiałInstrukcje techniczne krok po kroku
 KontaktyCzysta baza
Jak przygotować bazę kontaktów do pierwszej kampanii
Format CSV w UTF-8, walidacja składni, kolumny dowodowe zgód PKE/RODO oraz segmentacja przed importem.
Czytaj materiał KampaniePierwsza kampania
Pierwsza kampania e-mail krok po kroku
Od wyboru grupy i motywu kolorystycznego do testu na żywej skrzynce, wysyłki przez Amazon SES i analizy UTM.
Czytaj materiał KreatorMotywy w kreatorze
Jak skonfigurować motyw kolorystyczny i szablon marki w kreatorze
Instrukcja doboru palety barw z 6 profili, zachowania kontrastu WCAG, wersjonowania szablonów oraz testów renderowania.
Czytaj materiał