Dostarczalność zaczyna się przed wysyłką
Wiadomość może mieć świetny temat, dobry projekt i mocną ofertę, a mimo to nie trafić do skrzynki głównej. O wyniku decyduje kilka warstw naraz: domena nadawcy, serwer wysyłkowy, jakość listy, zachowanie odbiorców i historia poprzednich kampanii. Dlatego dostarczalności nie naprawia się jednym rekordem DNS ani zmianą pojedynczego słowa w temacie. Trzeba ustalić, na którym etapie wiadomość traci zaufanie i dopiero wtedy wybrać działanie.
Najpierw rozdziel trzy sytuacje. Wiadomość niedostarczona wraca z błędem SMTP. Wiadomość przyjęta przez serwer może trafić do spamu. Wiadomość w skrzynce głównej może zostać zignorowana. Każdy przypadek wymaga innej reakcji. Jeśli połączysz je w jeden wskaźnik, zaczniesz poprawiać treść, chociaż problemem jest nieistniejący adres, albo zmieniać DNS, gdy odbiorcy po prostu nie chcą już czytać oferty. Pierwsza diagnoza powinna więc odpowiedzieć: czy serwer przyjął wiadomość, gdzie ją umieścił i co zrobił odbiorca.
- Niedostarczenie: sprawdź kod SMTP i rodzaj odbicia.
- Spam: sprawdź reputację, uwierzytelnienie i historię wysyłek.
- Brak reakcji: sprawdź segment, obietnicę i częstotliwość kontaktu.
Sprawdź, kto wysyła w imieniu firmy
Jedna firma często wysyła pocztę z kilku miejsc. Newsletter wychodzi z Mailfly, potwierdzenie zamówienia z WooCommerce, faktura z programu księgowego, a wiadomość handlowca z Google Workspace albo Microsoft 365. Dla odbiorcy wszystkie systemy używają tej samej marki. Dla filtra antyspamowego są osobnymi źródłami, które muszą udowodnić prawo do korzystania z domeny. Pominięcie jednego źródła potrafi zablokować ważniejsze wiadomości niż sam newsletter.
Zrób spis: nazwa systemu, domena w polu Od, domena Return-Path, domena podpisu DKIM i rodzaj wiadomości. Dopiero na tej podstawie zmieniaj SPF lub DMARC. Częsta awaria powstaje podczas migracji, gdy ktoś usuwa stary wpis, chociaż poprzedni system nadal wysyła faktury albo reset hasła. Drugi błąd to dwa osobne rekordy SPF. Odbiorca nie wybiera lepszego. Taka konfiguracja jest nieprawidłowa. Zachowaj stan DNS przed zmianą i sprawdź rzeczywiste nagłówki wiadomości po wdrożeniu.
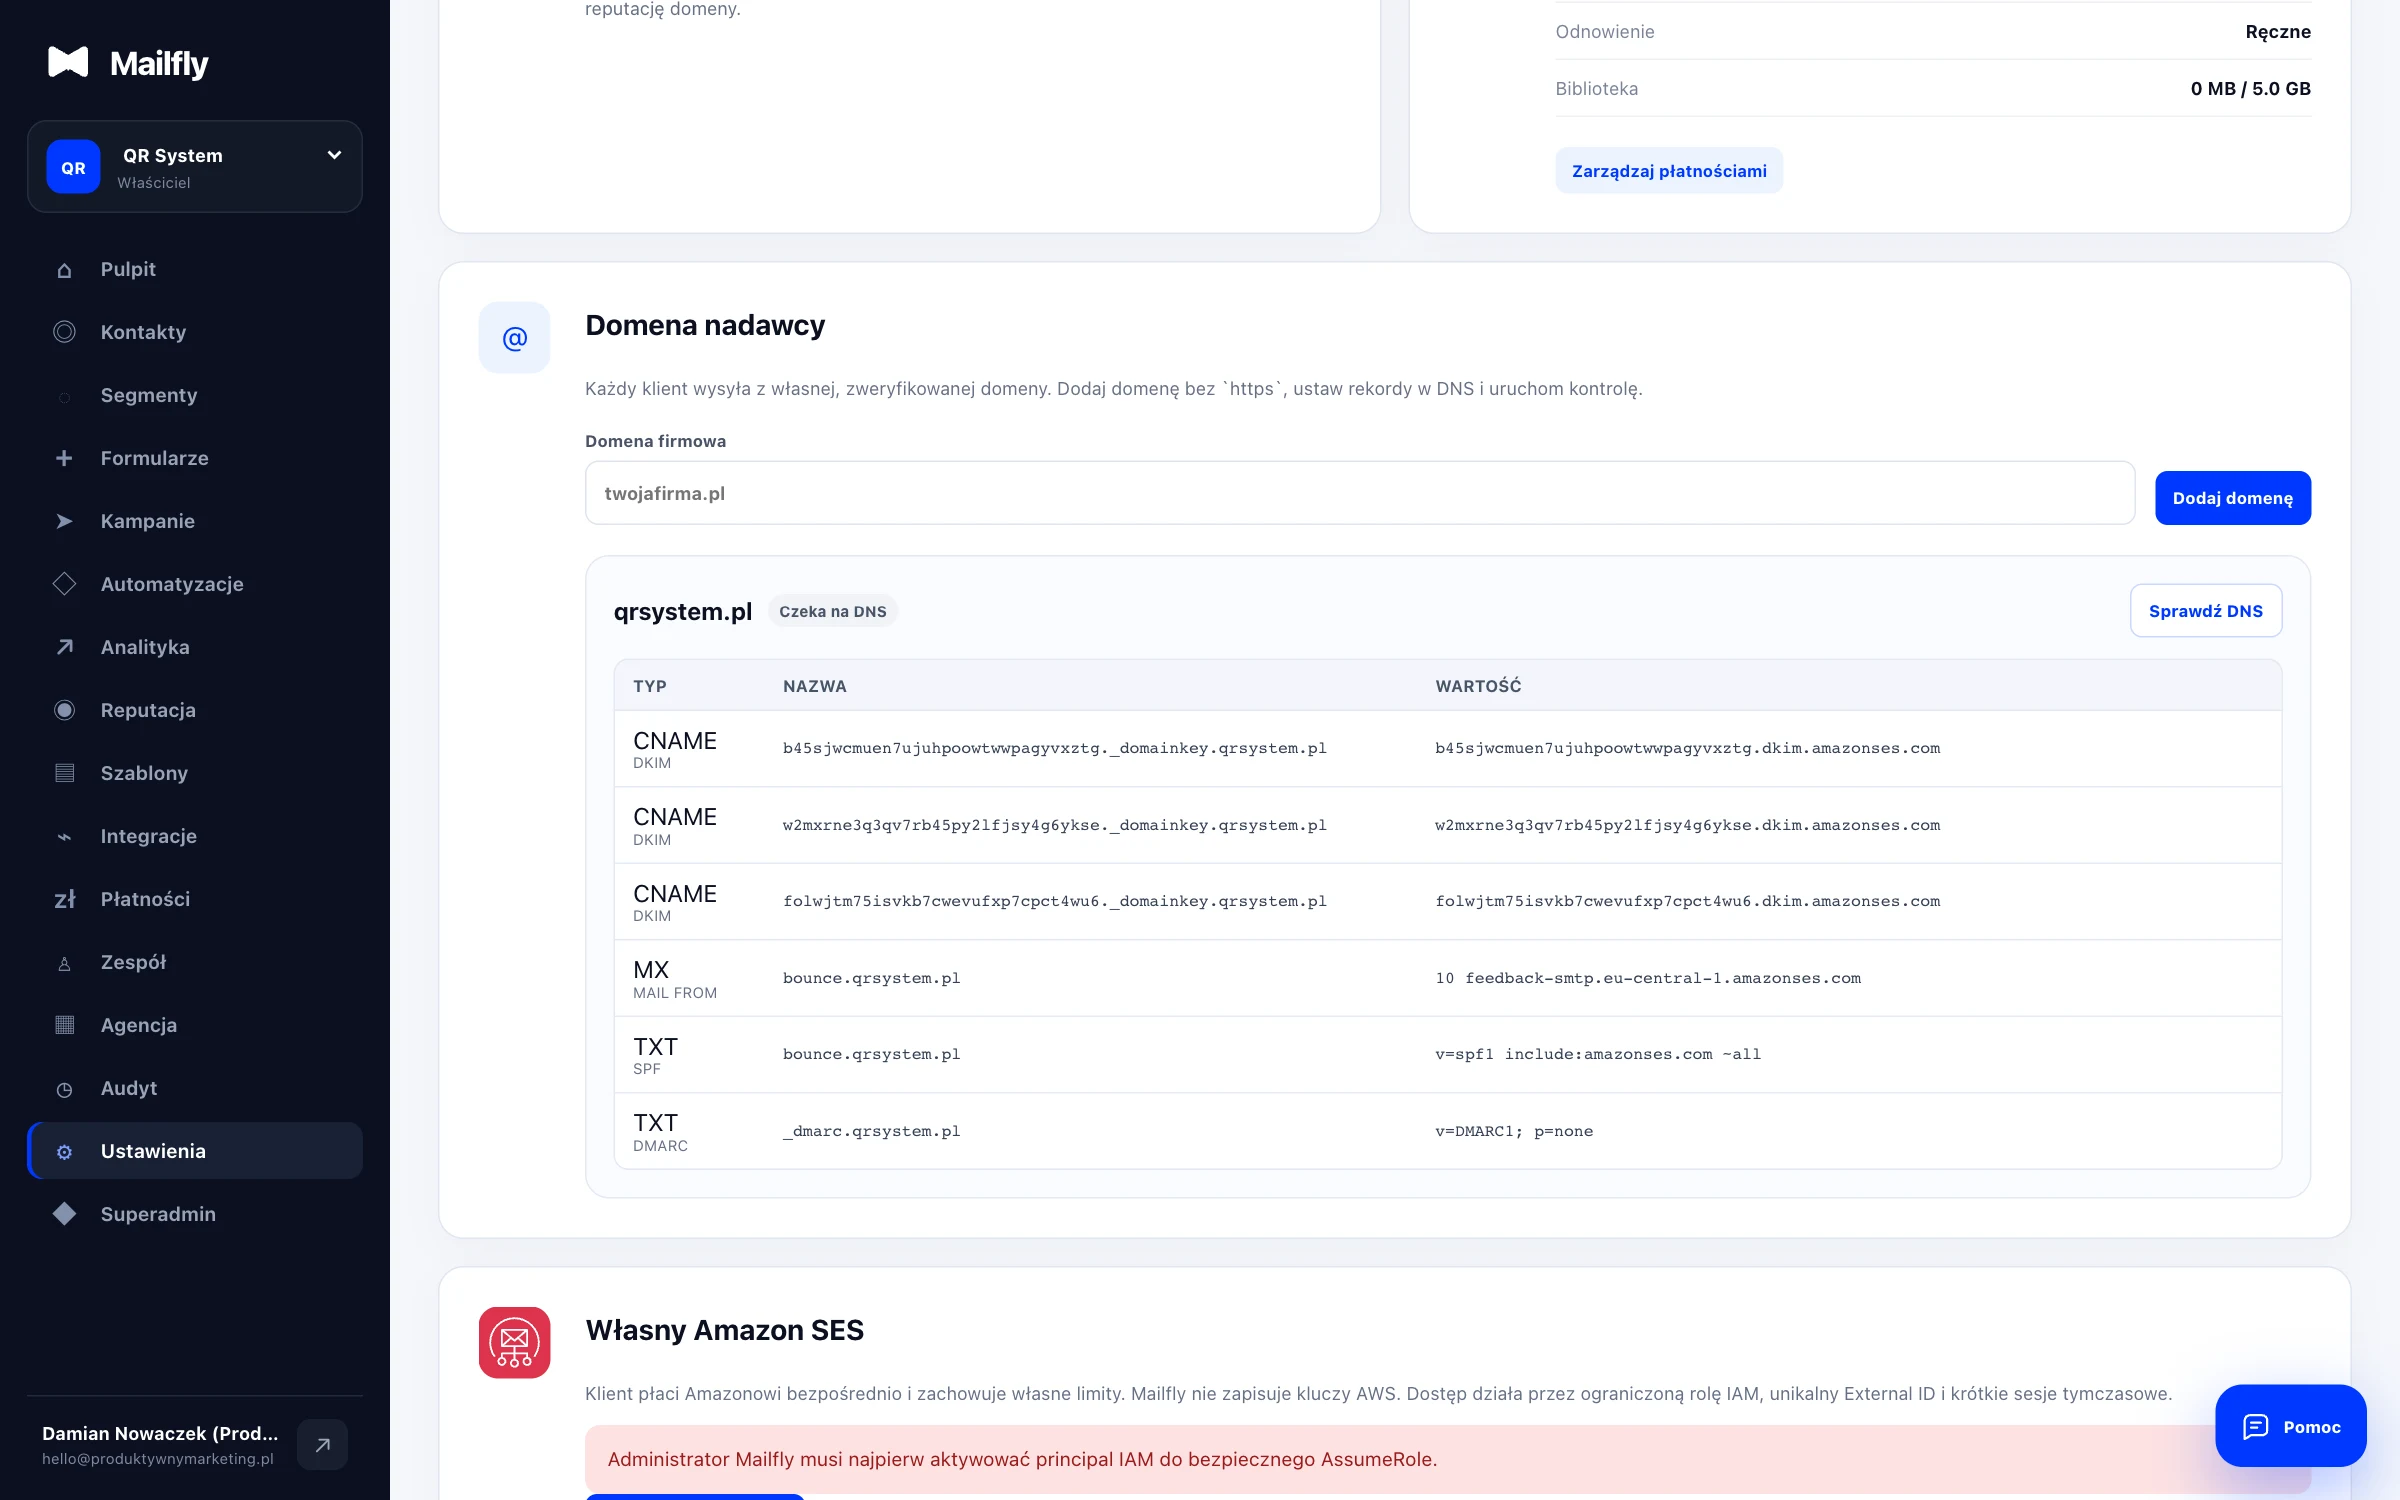
Jeżeli chcesz w jednym panelu autoryzować rekordy SPF, Easy DKIM oraz DMARC bez ręcznego pisania skryptów, wybierz narzędzie do wysyłania maili zintegrowane natywnie z chmurą Amazon SES w regionie europejskim.
- Spisz wszystkie legalne źródła wysyłki.
- Rozdziel mailing marketingowy od poczty transakcyjnej.
- Nie usuwaj starego źródła przed wygaszeniem ostatniej kolejki.
SPF, DKIM i DMARC bez technicznej mgły
SPF mówi, które serwery mogą wysyłać pocztę dla domeny. DKIM dodaje podpis kryptograficzny i pozwala sprawdzić, czy treść nie została zmieniona po drodze. DMARC łączy te sygnały z domeną widoczną dla odbiorcy oraz określa, co zrobić z wiadomością, która nie przejdzie kontroli. Te mechanizmy uzupełniają się. Sam SPF nie wystarcza, ponieważ przekazanie wiadomości może zmienić sposób jego oceny. Sam DKIM również nie tworzy pełnej polityki ochrony marki.
Wdrożenie zacznij od polityki DMARC `p=none` i raportów zbiorczych. Zobaczysz legalne oraz nieznane źródła bez blokowania poczty. Gdy wszystkie ważne systemy mają zgodny SPF lub DKIM, przejdź do `quarantine`, a później do `reject`. Nie ustawiaj od razu najbardziej restrykcyjnej polityki tylko dlatego, że wygląda bezpiecznie. Najpierw sprawdź pełny cykl: formularze, sklep, faktury, helpdesk i pocztę pracowników. Po każdej zmianie wyślij test do kilku głównych providerów i odczytaj wynik z nagłówków, nie z samego panelu DNS.
- Jeden rekord SPF i kontrola limitu zapytań DNS.
- Osobny selektor DKIM dla każdego dostawcy.
- DMARC zaostrzany etapami po analizie raportów.
Nową domenę rozgrzewaj na aktywnych kontaktach
Nowa domena lub nowy strumień wysyłkowy nie ma historii. Jeśli pierwszego dnia wyślesz kilkadziesiąt tysięcy wiadomości do całej bazy, provider zobaczy duży wolumen bez wcześniejszych sygnałów zaufania. To przypomina zachowanie przejętego konta albo nadawcy, który właśnie kupił listę. Bezpieczniejszy start prowadzi od osób najbardziej skłonnych do kliknięcia, odpowiedzi lub zakupu. Limit techniczny platformy nie jest rekomendowanym wolumenem startowym.
Pierwszy segment powinien obejmować klientów i subskrybentów aktywnych w ostatnich tygodniach. Potem rozszerzaj okno aktywności oraz liczbę odbiorców. Nie trzymaj się sztywnego kalendarza, jeśli dane się pogarszają. Wzrost odbić, skarg albo blokad u jednego providera oznacza pauzę i diagnozę. Rozgrzewanie nie polega na codziennym podwajaniu liczby wiadomości za wszelką cenę. Polega na budowaniu przewidywalnego ruchu, który odbiorcy uznają za oczekiwany. Zapisuj wolumen i wyniki każdej partii, żeby kolejna decyzja wynikała z danych.
- Start: ostatnie kliknięcia, zakupy i odpowiedzi.
- Rozszerzenie: starsi aktywni odbiorcy, nie losowa część bazy.
- Pauza: nagły wzrost odbić, skarg albo opóźnień.
Higiena bazy jest ważniejsza niż jej rozmiar
Dziesięć tysięcy aktualnych kontaktów jest warte więcej niż sto tysięcy rekordów z nieznanego źródła. Stara lista zawiera porzucone skrzynki, literówki, adresy przejęte przez pułapki spamowe oraz osoby, które nie pamiętają zgody. Każda kolejna wysyłka do takich kontaktów pogarsza sygnały całej domeny. Kupione bazy są jeszcze większym ryzykiem, ponieważ nadawca nie ma relacji z odbiorcą ani wiarygodnego dowodu, że wiadomość była oczekiwana. Duża liczba kontaktów w panelu nie rekompensuje słabej reputacji.
Każdy kontakt powinien mieć źródło pozyskania, datę zapisu, status zgody i historię wypisu. Twarde odbicie wykluczaj od razu. Miękkie odbicie może być chwilowe, ale nie powinno wracać do kolejki bez końca. Kontakty bez kliknięcia, zakupu lub innego sensownego sygnału podziel według czasu nieaktywności. Najpierw wyślij krótką kampanię reaktywacyjną. Jeśli odbiorca nadal nie reaguje, ogranicz regularne wysyłki zamiast walczyć o imponującą liczbę w panelu. Przy migracji przenieś również listy wykluczeń, nie tylko aktywne rekordy.
- Hard bounce trafia na trwałą listę wykluczeń.
- Wypis obowiązuje we wszystkich kampaniach i automatyzacjach.
- Brak aktywności uruchamia reaktywację, a potem ograniczenie wysyłek.
Treść ma potwierdzać powód zapisu
Filtry analizują kod HTML, domeny linków i zachowanie odbiorców, ale nie warto sprowadzać tematu do listy zakazanych słów. Większym problemem jest rozjazd między obietnicą a treścią. Jeśli ktoś zapisał się po poradnik o WooCommerce, a dostaje codzienną promocję niezwiązanej usługi, częściej zignoruje wiadomość lub oznaczy ją jako spam. Taki sygnał jest dla reputacji bardziej dotkliwy niż pojedyncze słowo promocyjne. Segment oraz kontekst zapisu powinny być widoczne już w temacie i pierwszym akapicie.
Nazwa nadawcy musi być rozpoznawalna. Linki powinny prowadzić przez własną lub zaufaną domenę, a nie przypadkowy skracacz. Wiadomość ma pozostać czytelna po zablokowaniu obrazów, dlatego grafiki potrzebują tekstu alternatywnego, a główna informacja nie może być jednym wielkim banerem. Przed wysyłką otwórz test na telefonie i komputerze, kliknij każdy adres, sprawdź wypis oraz dane firmy w stopce. Jedno jasne CTA zwykle daje lepszą diagnozę niż pięć równorzędnych przycisków prowadzących w różne miejsca.
- Jeden główny cel i rozpoznawalny nadawca.
- Prosty HTML, prawdziwe linki HTTPS i działający wypis.
- Treść zrozumiała również bez pobranych obrazów.
Czytaj kody odbić, nie jedną liczbę
Wskaźnik odbić pokazuje skalę, ale kod odpowiedzi pokazuje przyczynę. Nieistniejący adres, pełna skrzynka, tymczasowy limit, odrzucona polityka i blokada reputacyjna nie są tym samym problemem. Jeśli system wrzuca je do jednego worka, zespół nie wie, czy ma oczyścić bazę, zwolnić wysyłkę, czy skontaktować się z administratorem konkretnej sieci. Kod, czas, domena odbiorcy i numer próby powinny zostać zapisane w logu.
Raportuj odbicia co najmniej według rodzaju i domeny odbiorcy. Gdy problem dotyczy głównie Outlooka, nie przebudowuj od razu kampanii dla całej bazy. Sprawdź odpowiedzi serwerów Microsoftu i historię wolumenu w tej grupie. Jeśli rośnie liczba nieistniejących adresów w każdym providerze, wróć do źródła pozyskania kontaktów. Automatyczne zatrzymanie po przekroczeniu ustalonego progu chroni domenę lepiej niż analiza wykonana dzień po zakończeniu kampanii. Po incydencie zapisz przyczynę i zmianę, która ma zapobiec powtórce.
- Błąd trwały: natychmiastowe wykluczenie adresu.
- Błąd chwilowy: ograniczone ponowienia z zapisanym powodem.
- Blokada providera: zatrzymanie wzrostu i analiza konkretnej sieci.
Plan naprawczy na pierwsze 30 dni
W pierwszym tygodniu zrób inwentaryzację źródeł wysyłki, sprawdź nagłówki testowych wiadomości i uporządkuj SPF, DKIM oraz DMARC. W drugim tygodniu oczyść bazę z wypisów, twardych odbić, duplikatów i oczywistych literówek. Zbuduj segment aktywnych odbiorców oraz osobny segment kontaktów wymagających reaktywacji. Nie łącz porządków technicznych z dużą zmianą oferty, bo później nie ustalisz, co wpłynęło na wynik. Zachowaj punkt odniesienia dla każdego wskaźnika przed zmianą.
W trzecim tygodniu uruchom kontrolowaną wysyłkę do najbardziej aktywnej grupy. Obserwuj odbicia, skargi, kliknięcia i wyniki osobno dla głównych providerów. W czwartym tygodniu rozszerz wolumen tylko wtedy, gdy poprzednia partia jest stabilna. Celem nie jest jednorazowy skok open rate, ale przewidywalny proces, który pozwala wcześnie zauważyć problem. Czy wynik 100% dostarczonych oznacza sukces? Nie. Serwer mógł przyjąć wiadomość i umieścić ją w spamie. Dlatego decyzję zawsze opieraj na kilku etapach ścieżki.
Przy rosnącej skali bazy odbiorców stabilną reputację nadawcy i automatyczną kontrolę odbić zapewnia masowe wysyłanie maili realizowane w bezpiecznym tempie dostosowanym do filtrów Gmaila, Onetu oraz WP.
- Tydzień 1: źródła wysyłki i uwierzytelnienie.
- Tydzień 2: baza, zgody i listy wykluczeń.
- Tydzień 3 i 4: aktywny segment, monitoring i stopniowy wzrost.
Reputacja domeny i adresu IP to dwa różne poziomy
Domena identyfikuje markę, a adres IP źródło techniczne wysyłki. Przy współdzielonej infrastrukturze kilka firm korzysta z tej samej puli IP, więc dostawca platformy musi pilnować jakości całego ruchu. Dedykowany adres daje większą kontrolę, ale przenosi na nadawcę pełną odpowiedzialność za rozgrzewanie i stabilny wolumen. Dla małego lub nieregularnego nadawcy dobre współdzielone IP bywa rozsądniejsze niż własny adres bez wystarczającej historii.
Nie zmieniaj infrastruktury tylko dlatego, że jedna kampania wypadła słabiej. Najpierw sprawdź, czy problem obejmuje wszystkie domeny odbiorców, czy tylko jeden provider. Porównaj kody SMTP, czas dostarczenia i segment. Jeśli reputacja domeny jest słaba przez skargi lub starą bazę, nowy adres IP nie usunie przyczyny. Jeśli problem dotyczy współdzielonej puli, operator powinien wskazać stan kolejki, blokady i podjęte działania. Decyzja o dedykowanym IP ma wynikać z wolumenu i regularności, nie z samej obietnicy większej kontroli.
- Współdzielone IP: prostszy start, zależność od jakości całej puli.
- Dedykowane IP: większa kontrola i pełna odpowiedzialność za reputację.
- Domena nadal zachowuje własną historię niezależnie od zmiany adresu.
Skargi i wypisy pokazują, czy odbiorca rozpoznaje nadawcę
Skarga spamowa jest mocnym sygnałem, bo odbiorca wprost odrzuca wiadomość. Przyczyną nie zawsze jest oszustwo. Często ktoś nie pamięta zapisu, nie rozpoznaje nazwy nadawcy albo nie widzi prostego wypisu. Dlatego w pierwszym ekranie wiadomości powinna być jasna marka i kontekst relacji. Ukrywanie linku wypisu nie ratuje listy. Zwiększa ryzyko, że jedyną dostępną reakcją stanie się przycisk spam.
Wypisy analizuj według kampanii, kroku automatyzacji i źródła pozyskania. Nagły wzrost po konkretnej wiadomości może oznaczać nietrafioną obietnicę albo zbyt agresywną częstotliwość. Wzrost w całym segmencie może wskazywać słabe źródło zgód. Po skardze kontakt powinien zostać natychmiast wykluczony z dalszego marketingu. Nie próbuj odzyskiwać go kolejną kampanią reaktywacyjną. Celem procesu jest ochrona relacji z osobami zainteresowanymi, a nie utrzymanie każdego rekordu za wszelką cenę.
- Widoczny wypis jest zabezpieczeniem reputacji.
- Skargę traktuj jako natychmiastowe wykluczenie.
- Analizuj źródło zgody, a nie tylko samą kampanię.
Test przed wysyłką powinien odtwarzać prawdziwą wiadomość
Podgląd w edytorze nie sprawdza całej ścieżki. Prawdziwy test musi przejść przez ten sam system wysyłkowy, podpis DKIM, domenę linków i mechanizm wypisu co kampania. Wyślij go do skrzynek w kilku głównych usługach, otwórz na telefonie i komputerze, a potem sprawdź nagłówki. Jeśli test omija produkcyjny transport, może wyglądać dobrze, lecz nie potwierdza uwierzytelnienia ani zachowania serwerów odbiorców.
Kontrola obejmuje temat, preheader, nazwę nadawcy, wersję tekstową, obrazy, ALT, linki, UTM i stronę docelową. Wypis powinien działać jednym prostym procesem oraz natychmiast aktualizować listę wykluczeń. Sprawdź też personalizację przy brakujących danych. Zamiast „Cześć undefined” potrzebny jest neutralny wariant. Dla dynamicznego produktu przetestuj brak zdjęcia i długą nazwę. Wynik checklisty zapisz przy kampanii, żeby wiadomo było, jaka wersja została zaakceptowana i kto wykonał kontrolę.
- Test wysłany przez produkcyjny transport.
- Kontrola nagłówków, linków, wypisu i wersji mobilnej.
- Warianty awaryjne dla brakujących danych dynamicznych.
Monitoring musi działać także między kampaniami
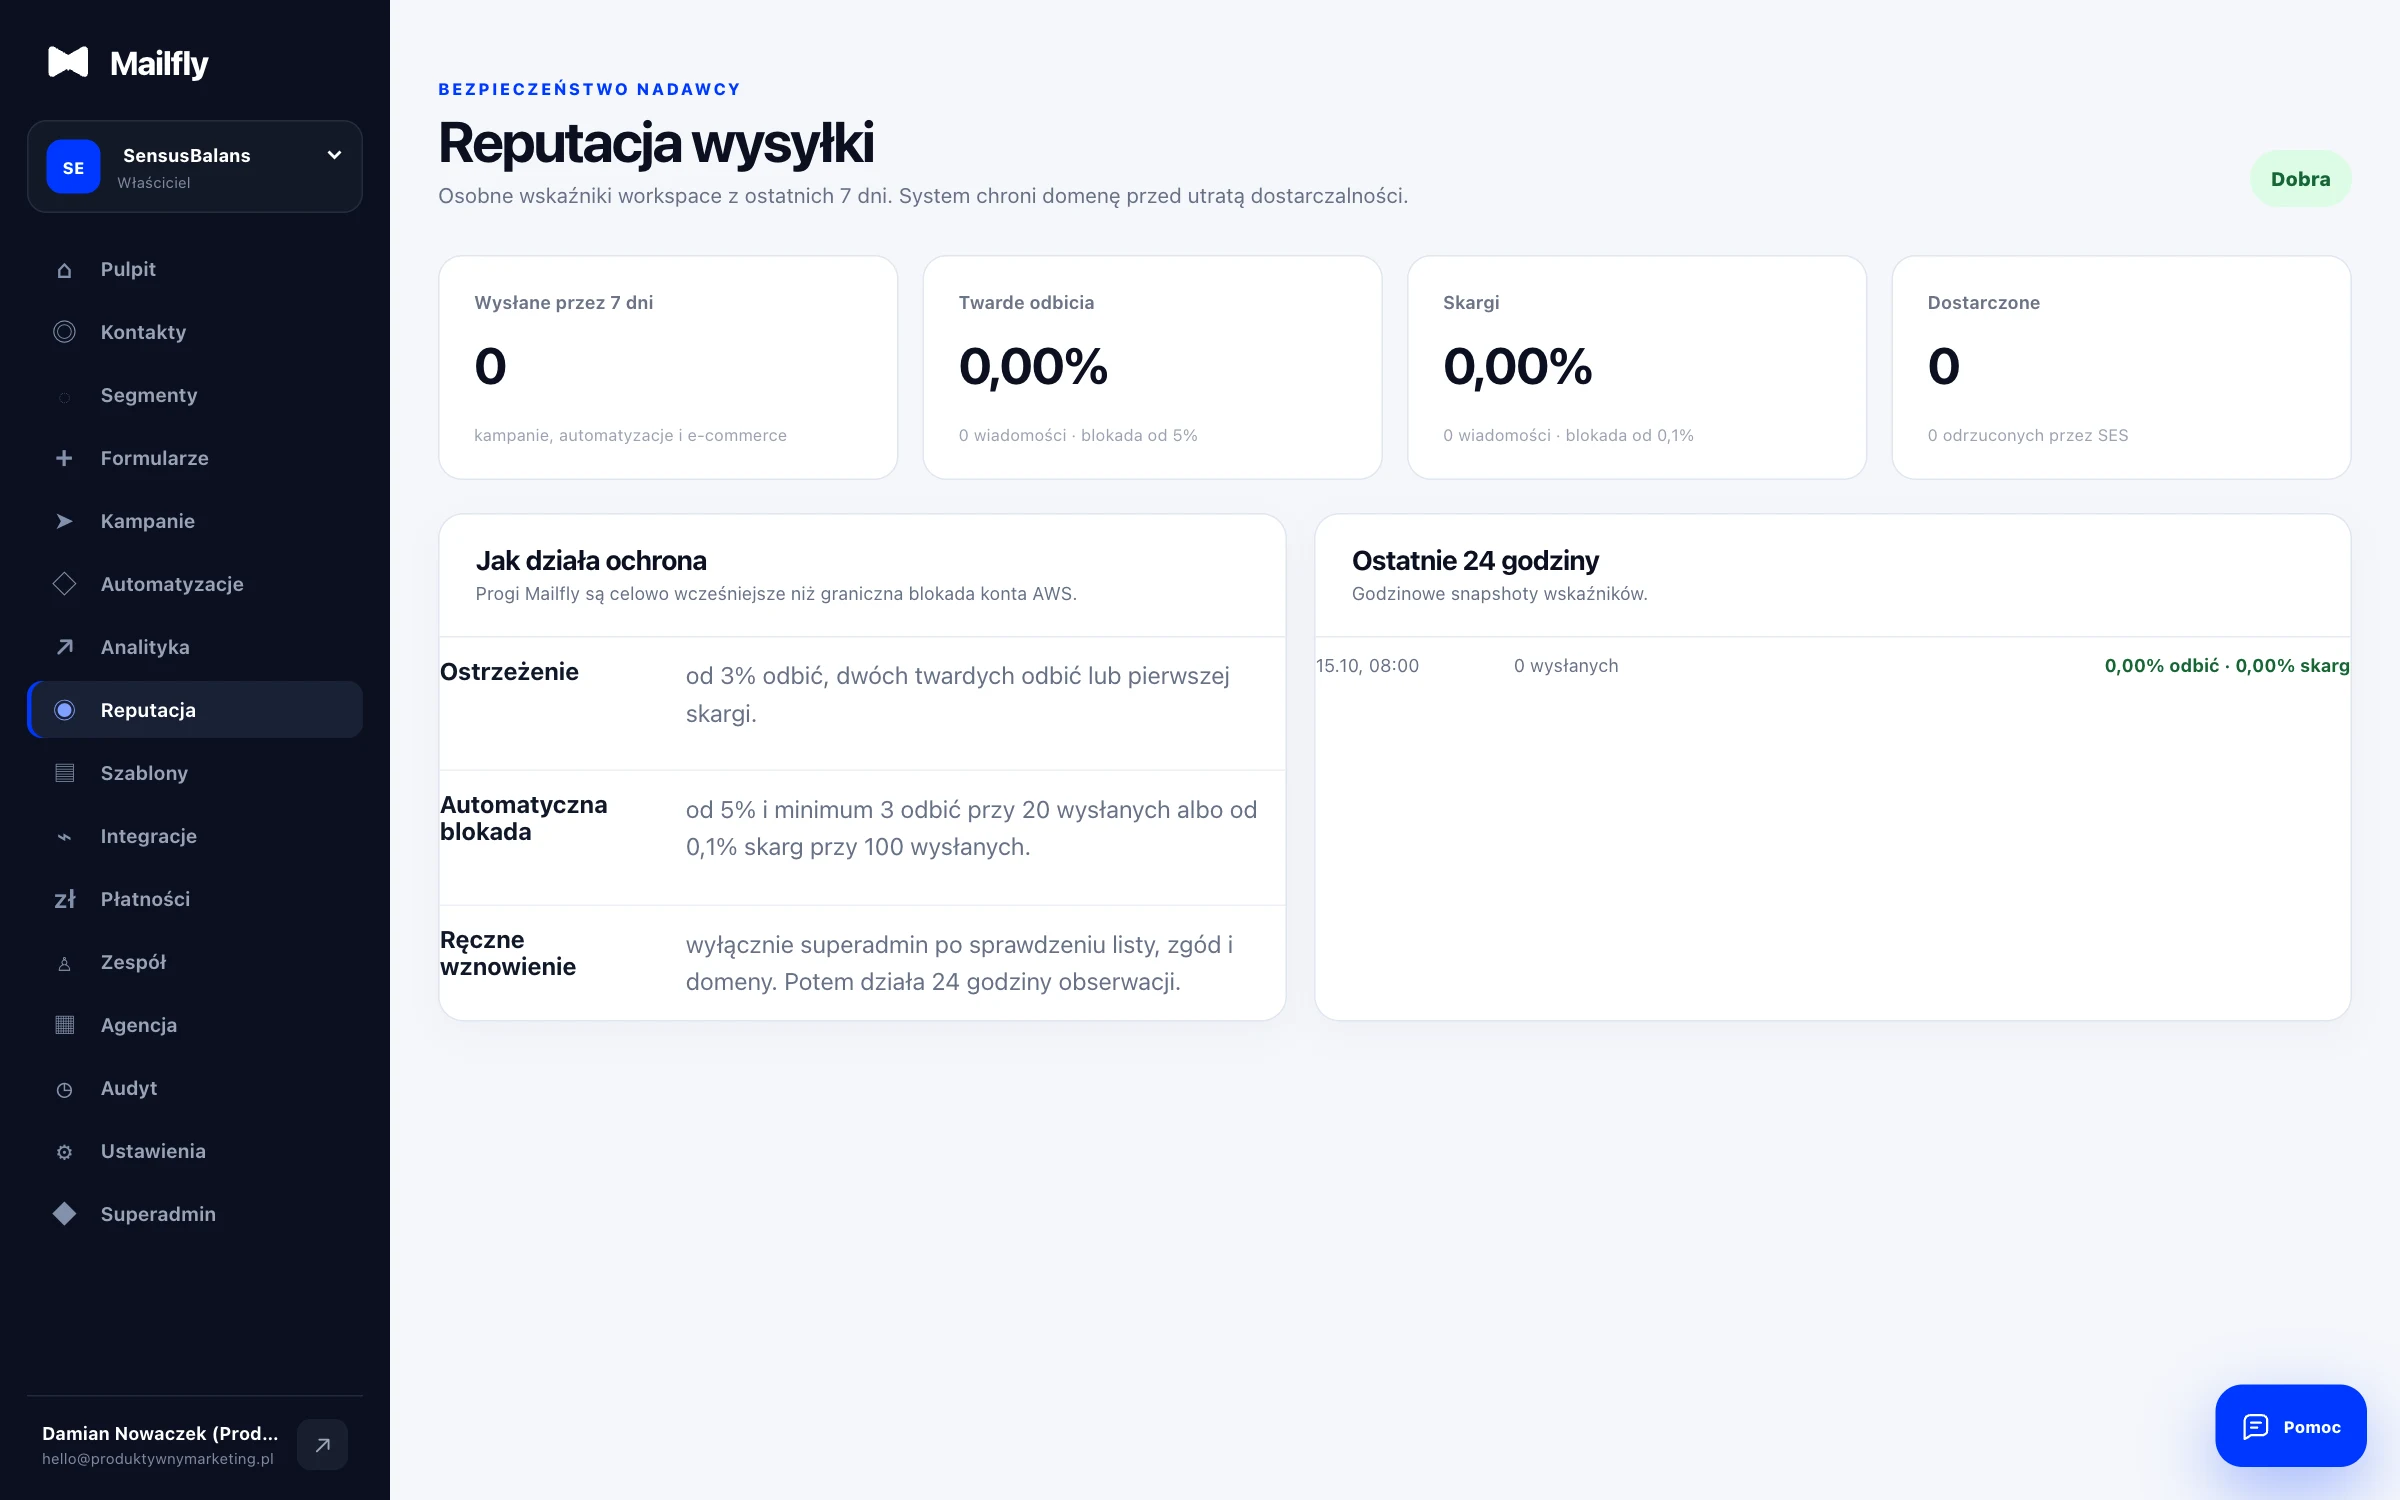
Dostarczalność może pogorszyć się bez zmiany newslettera. Nowa integracja zacznie wysyłać z domeny, rekord DNS zostanie nadpisany, certyfikat domeny linków wygaśnie albo formularz zacznie dodawać błędne adresy. Dlatego kontrola wyłącznie po dużej kampanii jest spóźniona. System powinien alarmować o zmianie uwierzytelnienia, skoku odbić, wzroście skarg i nietypowym wolumenie zanim problem obejmie całą bazę.
Ustal właściciela alertu i prostą reakcję. Przy uszkodzonym DKIM zatrzymaj marketing, potwierdź rekord i wyślij test. Przy skoku twardych odbić w jednym źródle wstrzymaj import oraz sprawdź formularz. Przy blokadzie jednego providera ogranicz ruch do tej sieci i zachowaj kody odpowiedzi. Po naprawie nie wracaj od razu do pełnego wolumenu. Wznów wysyłkę stopniowo, porównaj wynik z okresem sprzed incydentu i zapisz, co zostało zmienione.
- Alert bez właściciela nie jest procesem.
- Każdy typ problemu ma własną reakcję.
- Powrót po incydencie odbywa się stopniowo.
Jak ocenić poprawę bez zgadywania
Przed zmianą zapisz wolumen, segment, kody odbić, kliknięcia, skargi i rozkład wyników według providerów. Po zmianie porównaj podobną grupę w podobnym okresie. Jeżeli jednocześnie zmienisz bazę, domenę, temat i godzinę wysyłki, nie ustalisz przyczyny. Najpierw napraw element o największym ryzyku, odczekaj pełny cykl i dopiero przejdź dalej.
Poprawa nie musi oznaczać natychmiastowego wzrostu otwarć. Spadek twardych odbić, mniej blokad i stabilniejszy czas dostarczenia mogą być ważniejszym pierwszym wynikiem. Zapisuj także brak zmiany. Dzięki temu zespół nie powtarza w kółko tych samych działań i nie przypisuje przypadkowego skoku ostatniej edycji ustawień.
Powiązane analizy i strategie e-mail marketingu
 DostarczalnośćZdrowa baza adresów
Higiena bazy odbiorców: jak czyścić listę i chronić reputację w Amazon SES
Praktyczne zasady obsługi twardych i miękkich odbić, pętli zwrotnej SNS, segmentacji nieaktywnych rekordów oraz utrzymania progów AWS.
Czytaj materiał AnalitykaOtwarcia i kliknięcia
Open rate i kliknięcia: które wyniki kampanii są naprawdę ważne
Jak czytać raport mailingu po zmianach prywatności Apple MPP oraz proxy obrazków i mierzyć realną konwersję.
Czytaj materiał AutomatyzacjeAutomatyzacje sklepu
Automatyzacje e-commerce w WooCommerce: od koszyka do ponownego zakupu
Jak połączyć zdarzenia sklepu, sekwencje dwóch lub trzech wiadomości, warunki stopu, dynamiczne produkty i raport przychodu.
Czytaj materiałInstrukcje techniczne krok po kroku
 KonfiguracjaDomena nadawcy
Jak podłączyć domenę nadawcy do systemu mailingowego
Praktyczna kolejność konfiguracji SPF, Easy DKIM, DMARC i domeny zwrotów przed pierwszą wysyłką.
Czytaj materiał KontaktyCzysta baza
Jak przygotować bazę kontaktów do pierwszej kampanii
Format CSV w UTF-8, walidacja składni, kolumny dowodowe zgód PKE/RODO oraz segmentacja przed importem.
Czytaj materiał KampaniePierwsza kampania
Pierwsza kampania e-mail krok po kroku
Od wyboru grupy i motywu kolorystycznego do testu na żywej skrzynce, wysyłki przez Amazon SES i analizy UTM.
Czytaj materiał