Dlaczego higiena bazy odbiorców decyduje o przetrwaniu konta w Amazon SES
Infrastruktura Amazon Simple Email Service (Amazon SES) zapewnia najwyższą na rynku przepustowość i ułamkowe koszty wysyłki, ale w zamian egzekwuje bezwzględną dyscyplinę jakościową od każdego nadawcy. W przeciwieństwie do drogich platform abonamentowych, które czasami ukrywają problemy z bazą poprzez ciche przepuszczanie ruchu przez gorsze pule adresów IP, Amazon SES chroni reputację swoich klas adresowych w sposób zautomatyzowany. Jedna wysyłka do starej, nieczyszczonej od lat listy kupionej z niepewnego źródła potrafi doprowadzić do natychmiastowego wstrzymania możliwości wysyłania poczty.
Wielu marketerów żyje w błędnym przekonaniu, że skoro posiadają w bazie sto tysięcy adresów e-mail zebranych pięć lat temu w konkursach i starych formularzach, to warto wysyłać newsletter do wszystkich bez wyjątku, bo „zawsze ktoś kliknie”. W rzeczywistości serwery pocztowe Gmail, Microsoft, Yahoo, WP oraz Onet oceniają nadawcę na podstawie odsetka nieistniejących skrzynek, skarg spamowych oraz proporcji aktywnych czytelników do martwych rekordów. Gdy większość bazy ignoruje wiadomości, filtry kierują całą domenę do folderu SPAM.
Systematyczna higiena bazy odbiorców w Mailfly nie jest więc kosmetycznym dodatkiem, lecz podstawowym mechanizmem obronnym chroniącym ciągłość sprzedaży i bezpieczeństwo konta AWS. Połączenie automatycznej obsługi pętli zwrotnej Amazon SNS, natychmiastowego blokowania twardych odbić, inteligentnej polityki wygaszania nieaktywnych kontaktów oraz walidacji na wejściu sprawia, że wysyłki trafiają wyłącznie do żywych, zainteresowanych odbiorców.
- Bezpośrednie przełożenie czystości listy kontaktów na utrzymanie statusu produkcyjnego w infrastrukturze Amazon SES.
- Ochrona reputacji domeny nadawczej w algorytmach Gmail, Outlook, WP.pl i Onet.pl oceniających zaangażowanie odbiorców.
- Redukcja kosztów wysyłki poprzez wyeliminowanie pustego transferu kierowanego do porzuconych i nieaktywnych skrzynek pocztowych.
- Zautomatyzowane mechanizmy obronne w Mailfly odciążające zespół marketingowy z ręcznego przeglądania zwrotów SMTP.
Twarde progi reputacyjne Amazon SES w regionie eu-central-1: 2%, 5% oraz 0,1%
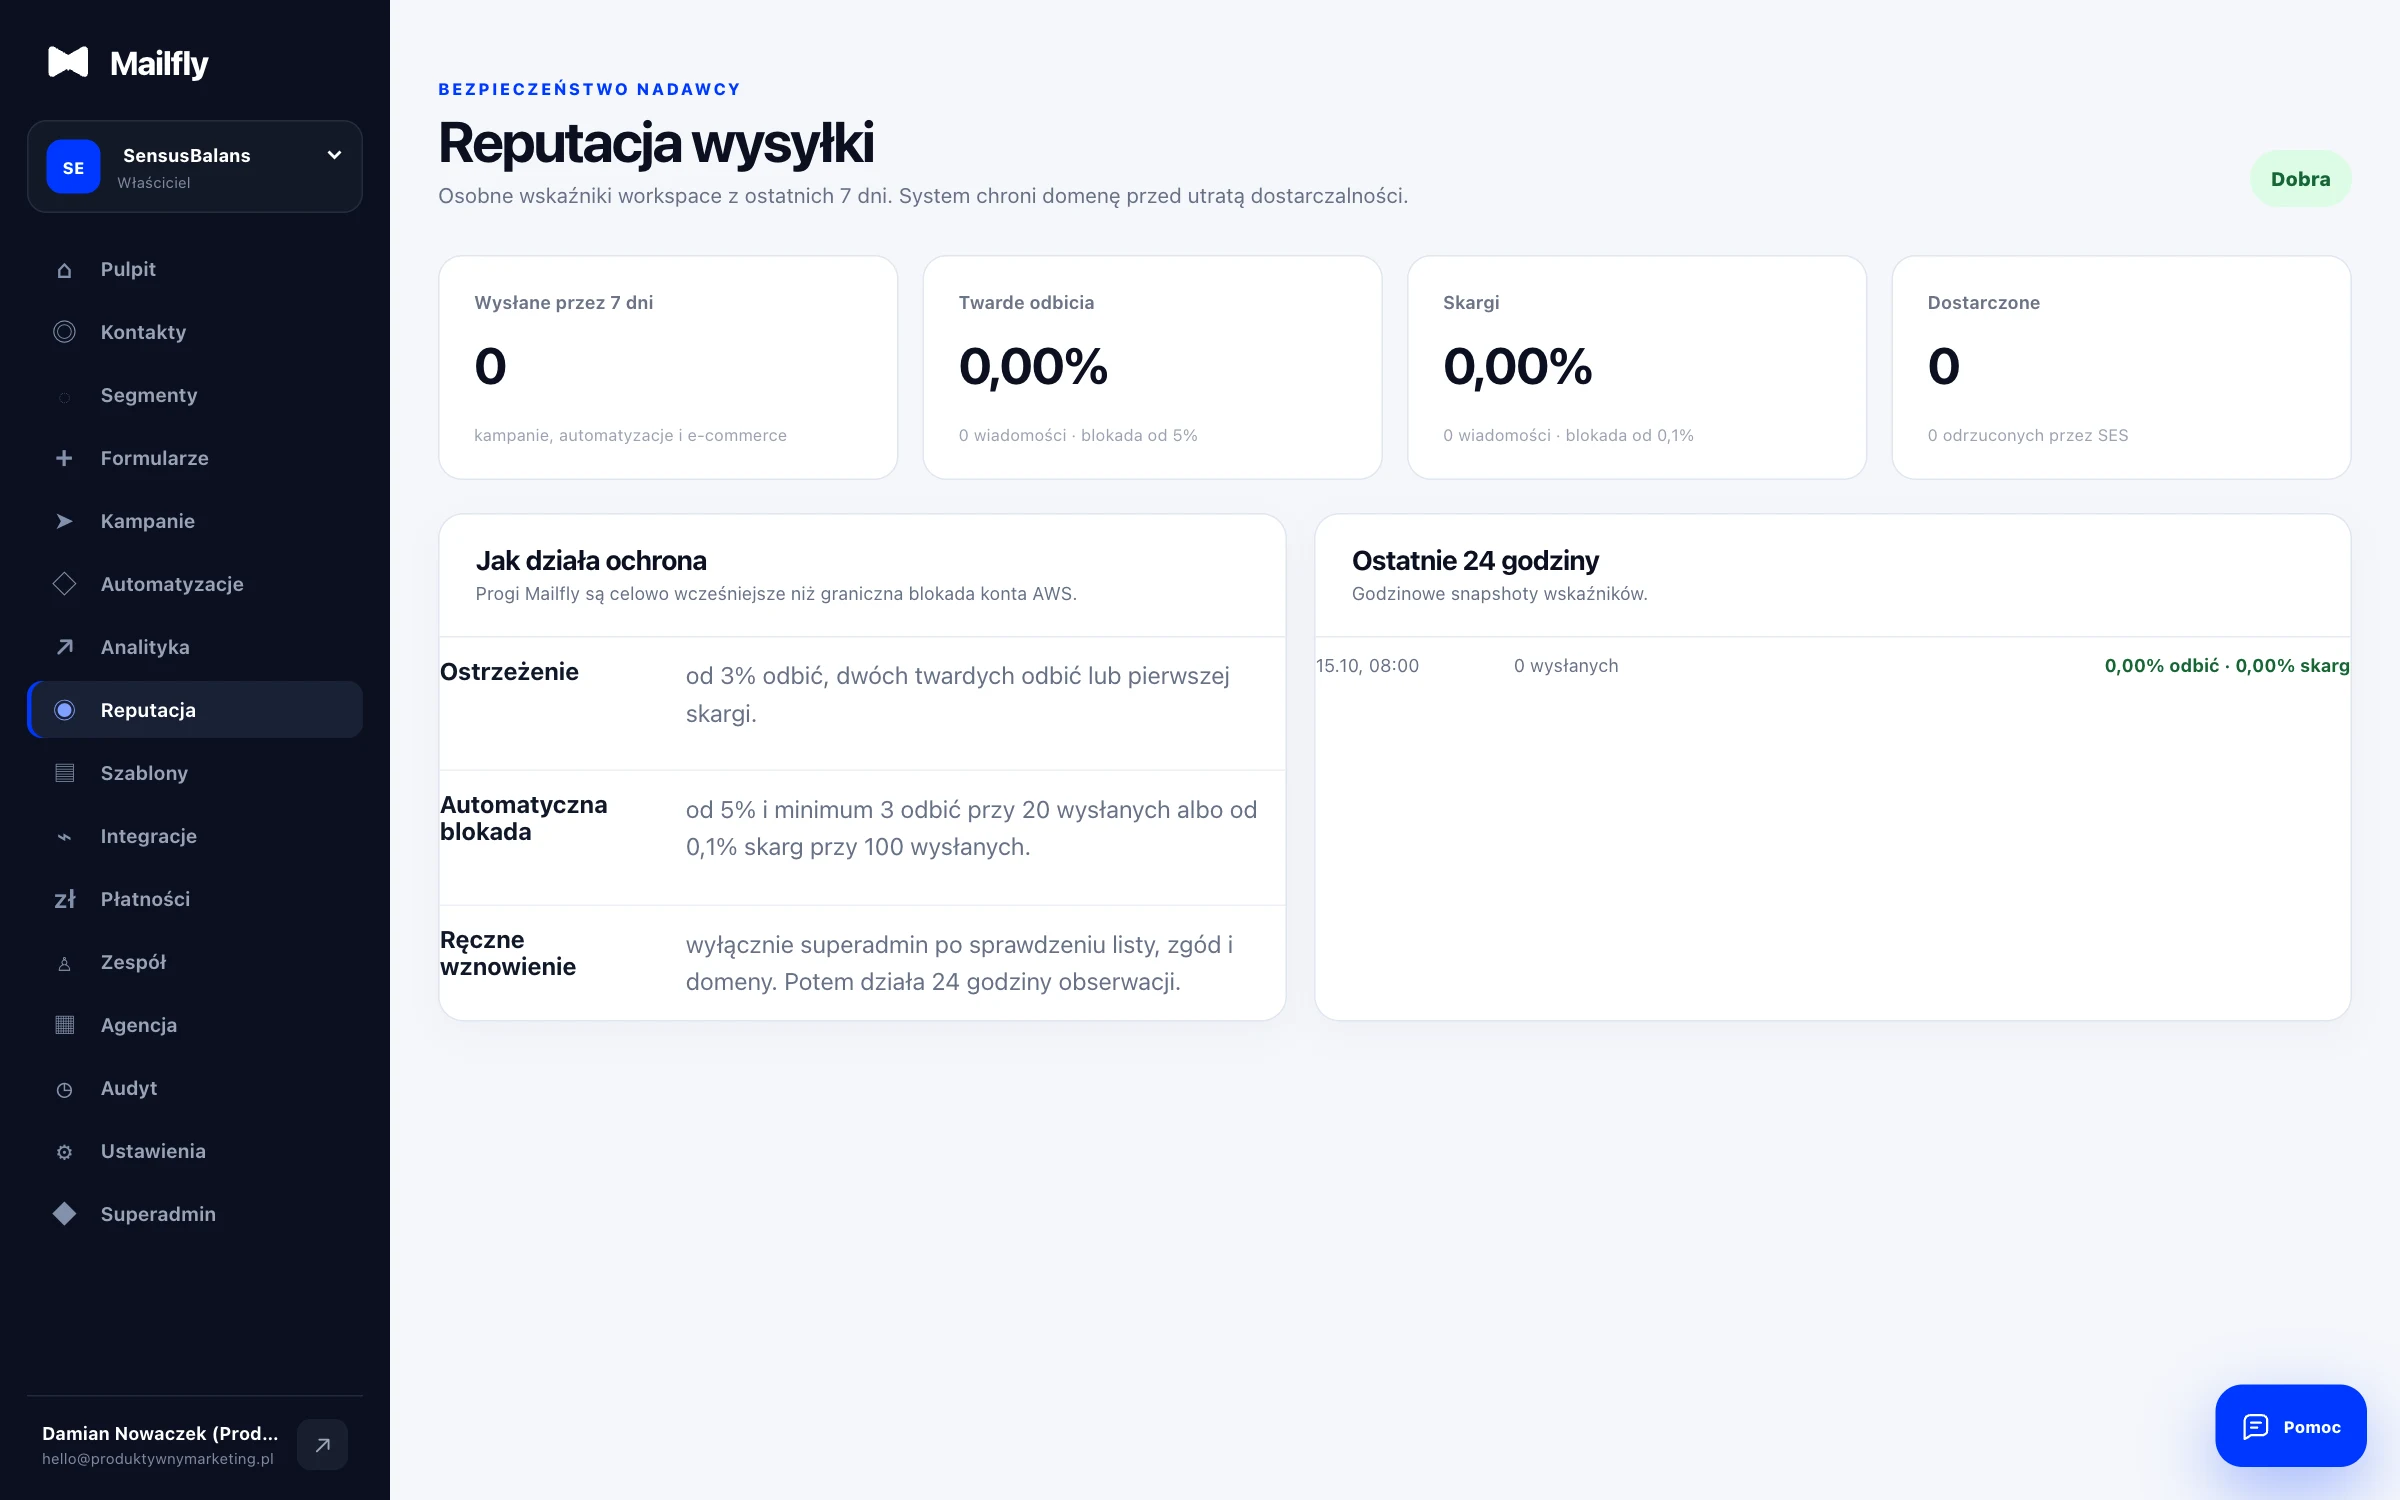
Każde konto Amazon SES w regionie europejskim `eu-central-1` (Frankfurt) podlega ciągłemu nadzorowi przez automatyczny system Reputation Dashboard, który monitoruje dwa krytyczne wskaźniki: współczynnik twardych odbić (`Bounce Rate`) oraz współczynnik skarg spamowych (`Complaint Rate`). Wskaźniki te są wyliczane na podstawie reprezentatywnego okna ostatnich wysyłek zrealizowanych z danego konta i domeny. Zrozumienie dokładnych wartości granicznych narzuconych przez AWS jest obowiązkowe dla każdego administratora i marketera.
W przypadku odbić (`Bounce Rate`) próg ostrzegawczy w Amazon SES wynosi dokładnie `2%`, choć dobrą praktyką inżynierską jest utrzymywanie tego wskaźnika poniżej `1%`. Przekroczenie poziomu `5%` twardych odbić stawia konto w stan przeglądu ostrzegawczego (`Account under review`), a brak natychmiastowej poprawy lub skok w okolice `10%` skutkuje automatycznym zablokowaniem możliwości wysyłania wiadomości (`Sending paused`). Oznacza to, że przy wysyłce dziesięciu tysięcy maili już dwieście nieistniejących adresów zapala czerwoną lampkę w konsoli AWS.
Jeszcze bardziej rygorystyczne normy obowiązują dla skarg spamowych (`Complaint Rate`), czyli sytuacji, w których odbiorca klika przycisk „Zgłoś spam” w swoim programie pocztowym. Próg ostrzegawczy w Amazon SES wynosi zaledwie `0,1%`, co oznacza dokładnie jedną skargę na tysiąc wysłanych wiadomości, natomiast próg blokady wysyłki to `0,5%`. Dodatkowo od 2024 roku Google oraz Yahoo wymagają od nadawców masowych utrzymywania współczynnika skarg w narzędziu Google Postmaster Tools poniżej `0,1%` i bezwzględnego nieprzekraczania granicy `0,3%`.
- Próg ostrzegawczy dla twardych odbić (`Bounce Rate`) w Amazon SES na poziomie `2%` oraz próg blokady konta przy `5%`.
- Krytyczny próg skarg spamowych (`Complaint Rate`) wynoszący `0,1%` (maksymalnie 1 zgłoszenie spamu na 1 000 wysłanych maili).
- Ciągły nadzór wskaźników w module Reputacja i ochrona w Mailfly z automatycznym bezpiecznikiem wstrzymującym wadliwą kampanię.
- Pełna zgodność z wymogami nadawców masowych Gmail i Yahoo wymagającymi aktywnego nagłówka jednoklikowego wypisu RFC 8058.
Różnica między Hard Bounce a Soft Bounce oraz interpretacja kodów SMTP
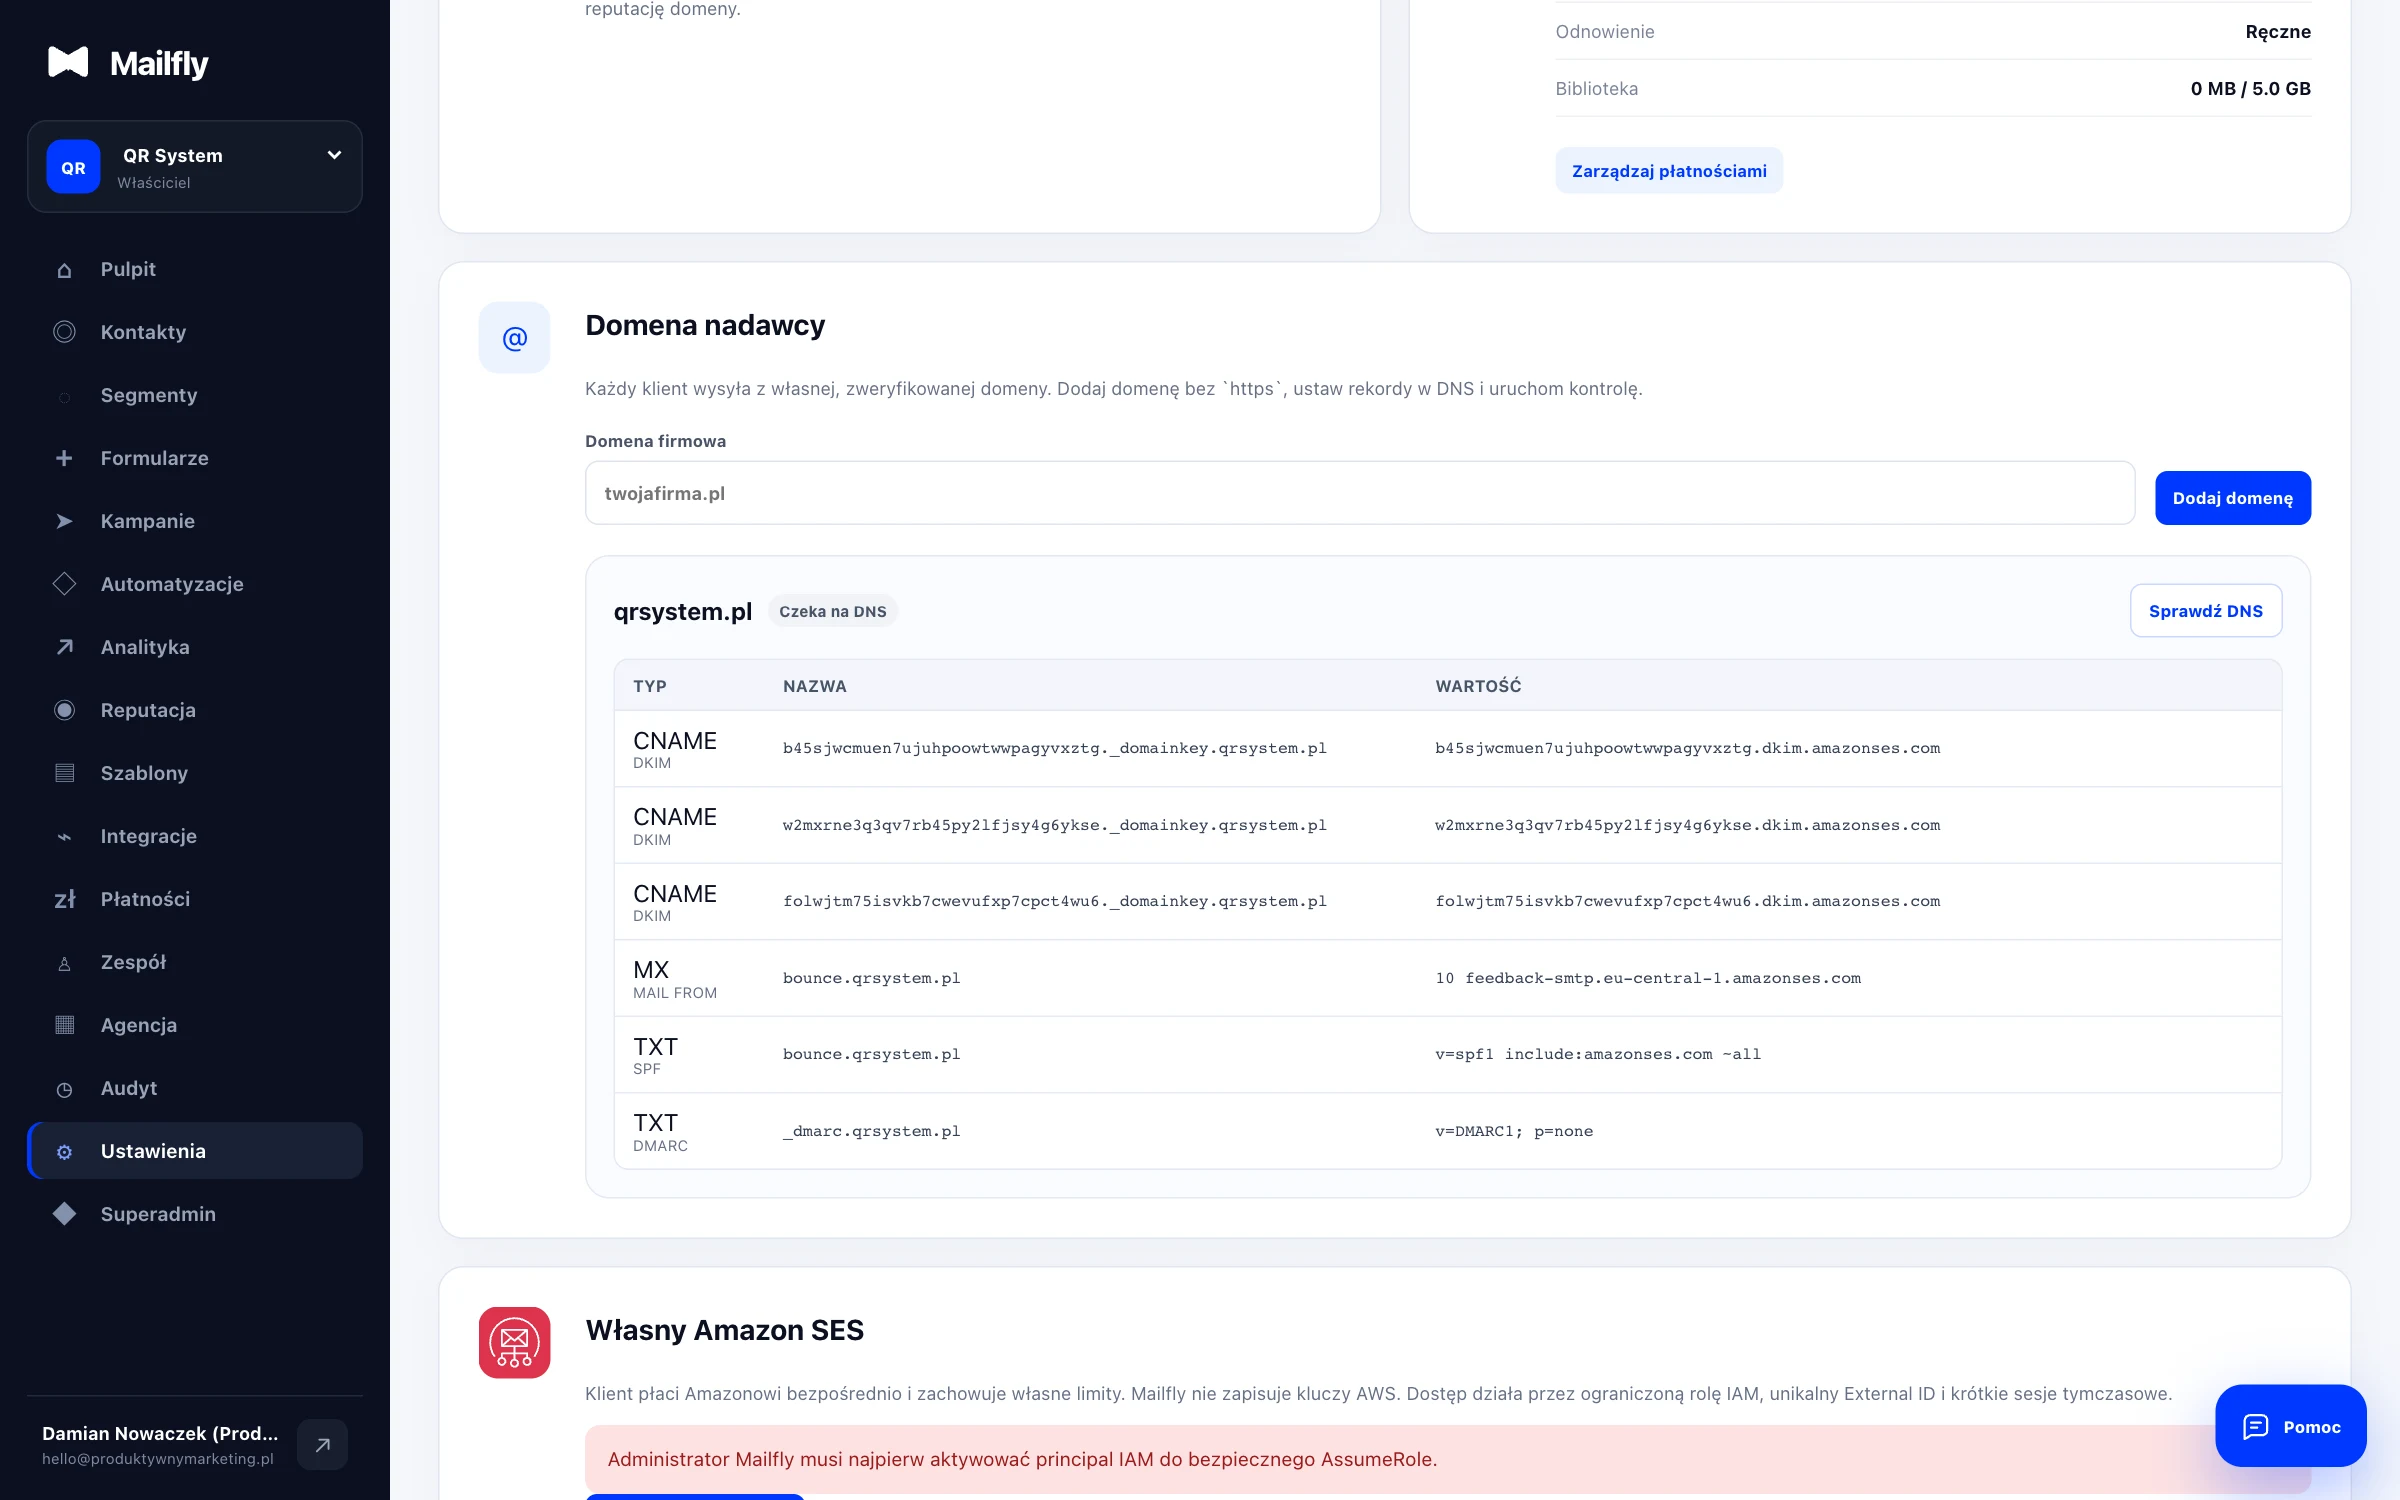
Nie każde niepowodzenie doręczenia wiadomości oznacza to samo dla systemu e-mail marketingowego oraz reputacji nadawcy w Amazon SES. Protokół SMTP oraz rozszerzone kody statusu RFC 3463 dzielą zwroty z serwerów odbiorczych na dwie fundamentalne kategorie: twarde odbicia (`Hard Bounce`, kody zaczynające się od cyfry `5`, czyli `5xx`) oraz miękkie odbicia (`Soft Bounce`, kody zaczynające się od cyfry `4`, czyli `4xx`). Prawidłowe rozróżnianie tych klas decyduje o tym, czy dany kontakt powinien zostać bezpowrotnie zablokowany, czy poddany ponownej próbie w kolejnym terminie.
Twarde odbicie (`Hard Bounce`) oznacza trwały, nieodwracalny błąd doręczenia. Najczęstszym przypadkiem jest kod `550 5.1.1` (`User unknown` lub `The email account that you tried to reach does not exist`), który informuje, że dana skrzynka pocztowa została skasowana, pracownik odszedł z firmy i jego konto B2B zostało usunięte albo subskrybent popełnił literówkę w nazwie użytkownika lub domeny. Ponowne wysyłanie wiadomości na adres, który zwrócił twarde odbicie `550 5.1.1`, jest surowo zabronione i bezpośrednio niszczy wskaźnik reputacji w Amazon SES.
Miękkie odbicie (`Soft Bounce`) sygnalizuje przejściowy problem po stronie serwera odbiorczego lub skrzynki użytkownika. Należą tu między innymi kod `452 4.2.2` (`Mailbox full`, czyli przepełniona skrzynka odbiorcy), kod `421 4.7.0` (tymczasowe ograniczenie liczby połączeń z danego IP lub throttling podczas rozgrzewania domeny) oraz chwilowe błędy DNS serwera docelowego. Mailfly nie blokuje kontaktu po pojedynczym miękkim odbiciu, lecz monitoruje ich serię: dopiero gdy ten sam adres zwróci miękkie odbicie w kilku kolejnych niezależnych kampaniach z rzędu, zostaje bezpiecznie przeniesiony do statusu nieaktywnego.
- Natychmiastowa i trwała blokada adresu po wystąpieniu twardego odbicia `Hard Bounce` (np. kod SMTP `550 5.1.1` nieistniejące konto).
- Inteligentna obsługa miękkich odbić `Soft Bounce` (kody `421 4.7.0`, `452 4.2.2`) bez pochopnego usuwania wartościowych kontaktów.
- Automatyczna konwersja chronicznych miękkich odbić w blokadę ochronną, gdy skrzynka odbiorcy pozostaje przepełniona przez wiele tygodni.
- Zapis dokładnego kodu diagnostycznego SMTP oraz komunikatu serwera docelowego w karcie historii każdego subskrybenta.
Automatyczna pętla zwrotna Amazon SNS dla zdarzeń Bounce, Complaint i Delivery
Aby system wysyłkowy wiedział w ułamku sekundy, co stało się z wiadomością po opuszczeniu serwerów Amazon SES, konieczne jest zestawienie kryptograficznie zabezpieczonej pętli zwrotnej opartej na usłudze Amazon Simple Notification Service (`Amazon SNS`). Podczas konfiguracji domeny lub zestawu konfiguracyjnego (`Configuration Set`) w regionie `eu-central-1` Amazon SES kieruje wszystkie powiadomienia typu `Bounce`, `Complaint` oraz `Delivery` przez temat SNS bezpośrednio na dedykowany punkt końcowy webhooka w aplikacji Mailfly.
Każdy pakiet JSON przesyłany przez Amazon SNS posiada podpis cyfrowy wygenerowany prywatnym kluczem AWS oraz adres URL certyfikatu X.509 w domenie `*.amazonaws.com`. Odbiornik webhooków w Mailfly weryfikuje autentyczność certyfikatu, sprawdza podpis kryptograficzny wiadomości oraz potwierdza zgodność identyfikatora tematu `TopicArn` przypisanego do konkretnej przestrzeni roboczej `workspace_id`. Chroni to bazę klienta przed sfałszowanymi wywołaniami z zewnątrz, które próbowałyby złośliwie wypisać konkurencyjne adresy z listy.
Gdy Amazon SNS dostarczy powiadomienie typu `Bounce` o podtypie `Permanent` lub powiadomienie typu `Complaint` (wygenerowane przez pętlę Feedback Loop u operatorów pocztowych), Mailfly w ciągu milisekund dopisuje dany adres do tabeli wykluczeń `suppression_entries` i oznacza powód blokady w profilu kontaktu. Jeżeli ten sam adres znajdował się w kolejce do otrzymania kolejnego kroku automatyzacji lub drugiej części wysyłki zaledwie minutę później, worker wysyłkowy odczyta nową blokadę i zatrzyma wiadomość przed jej wysłaniem.
- Dwukierunkowa integracja z Amazon SNS obsługująca w czasie rzeczywistym zdarzenia `Bounce`, `Complaint` oraz `Delivery`.
- Kryptograficzna weryfikacja podpisów cyfrowych X.509 od AWS zapobiegająca wstrzykiwaniu fałszywych statusów doręczeń.
- Natychmiastowy zapis twardych odbić i skarg spamowych w tabeli `suppression_entries` blokujący wszelkie przyszłe wysyłki do tego adresu.
- Automatyczna obsługa żądania `SubscriptionConfirmation` przyspieszająca podpięcie nowego konta Amazon SES w panelu Mailfly.
Pułapki spamowe (spam traps): czym różnią się pułapki pristine od recycled
Poza oficjalnymi wskaźnikami w konsoli AWS ogromny wpływ na dostarczalność mają pułapki spamowe (`spam traps`), czyli specjalne adresy e-mail utrzymywane przez dostawców skrzynek pocztowych oraz organizacje antyspamowe (takie jak Spamhaus czy Abusix) wyłącznie w celu wykrywania nadawców niestosujących zasad higieny bazy. Adres będący pułapką spamową nie zwraca twardego odbicia `550`, lecz grzecznie przyjmuje wiadomość z kodem `250 OK`. Ponieważ za takim adresem nie stoi żaden prawdziwy człowiek, każde wysłanie tam maila jest bezdyskusyjnym dowodem na problem z pozyskiwaniem lub czyszczeniem listy.
W inżynierii dostarczalności wyróżniamy dwa główne rodzaje takich adresów: pułapki czyste (`pristine spam traps`) oraz pułapki z recyklingu (`recycled spam traps`). Pułapki `pristine` to adresy utworzone przez operatorów i ukryte w kodzie stron internetowych w sposób niewidoczny dla człowieka, ale widoczny dla botów zbierających adresy (`email scraping`). Nigdy w historii nie zapisały się one do żadnego newslettera, więc obecność choćby jednej pułapki `pristine` w bazie oznacza korzystanie z kupionych list lub brak potwierdzenia zapisu i skutkuje natychmiastowym wpisaniem domeny na czarną listę RBL.
Pułapki z recyklingu (`recycled spam traps`) to dawne, prawdziwe adresy użytkowników (na przykład na darmowych portalach pocztowych), które zostały porzucone przez właścicieli na ponad rok lub dwa lata. Początkowo operator wyłącza taką skrzynkę i przez pewien czas zwraca twarde odbicia `550 5.1.1`, dając uczciwym nadawcom czas na usunięcie adresu z bazy. Po upływie okresu karencji operator ponownie włącza adres jako cichą pułapkę `recycled`: każdy, kto po dwóch latach braku otwarć nadal wysyła tam newslettery, otrzymuje punkty karne obniżające reputację całej domeny.
Bezpieczne masowe wysyłanie maili przez infrastrukturę Amazon SES wymaga ciągłego monitoringu pętli zwrotnej SNS i utrzymania odbić poniżej progu dwóch procent.
- Rozróżnienie pułapek `pristine` (wykrywających kupione i zeskanowane bazy) od pułapek `recycled` (wykrywających brak czyszczenia starych list).
- Zrozumienie mechanizmu działania pułapek: brak błędu SMTP przy wysyłce połączony z cichym obniżeniem reputacji nadawcy.
- Eliminacja pułapek `pristine` poprzez wdrożenie potwierdzenia zapisu Double Opt-In oraz ochronę formularzy przed botami.
- Eliminacja pułapek `recycled` poprzez regularne wykluczanie kontaktów, które nie otworzyły ani nie kliknęły żadnej wiadomości przez ponad 180 dni.
Walidacja składni, rekordów MX i blokowanie literówek już na etapie formularza zapisu
Najtańszym i najbezpieczniejszym sposobem na uniknięcie twardych odbić w Amazon SES jest niedopuszczenie błędnego adresu do bazy danych już w chwili wypełniania formularza na stronie sklepu lub podczas importu pliku CSV. Statystyki z formularzy e-commerce pokazują, że użytkownicy wpisujący swój adres na ekranie smartfona w pośpiechu po kod rabatowy bardzo często popełniają literówki w popularnych domenach: piszą `gmial.com`, `gamil.com`, `wp.plll`, `o2.p` albo `interia.com.pl` zamiast poprawnego rozszerzenia.
Wysłanie wiadomości powitalnej z kodem rabatowym na adres w nieistniejącej lub błędnej domenie kończy się natychmiastowym twardym odbiciem, które obciąża konto Amazon SES, a sam klient denerwuje się, że sklep nie przysłał mu obiecanego kuponu. Mailfly rozwiązuje ten problem poprzez wielowarstwowy filtr wejściowy, który sprawdza poprawność składniową adresu zgodnie ze standardem RFC 5322, odrzuca adresy z niedozwolonymi znakami oraz wykrywa kilkadziesiąt najczęstszych literówek w polskich i światowych domenach pocztowych.
Dodatkowo podczas importowania zewnętrznych baz lub weryfikacji nowych rekordów system może sprawdzić obecność poprawnych rekordów `MX` (Mail Exchange) w strefie DNS domeny odbiorcy oraz odfiltrować znane domeny poczty tymczasowej (`disposable email addresses`, tzw. skrzynki dziesięciominutowe). Osoby zakładające jednorazowe konta tylko po to, aby pobrać jednorazowy kod rabatowy, po kilkunastu minutach stają się martwymi skrzynkami generującymi twarde odbicia przy kolejnej wysyłce newslettera.
- Automatyczna normalizacja adresu na wejściu: obcięcie spacji, zamiana wielkich liter w domenie na małe oraz kontrola składni RFC 5322.
- Wykrywanie typowych literówek w najpopularniejszych domenach (`gmail.com`, `wp.pl`, `onet.pl`, `o2.pl`, `interia.pl`, `icloud.com`).
- Weryfikacja istnienia serwerów pocztowych `MX` w DNS domeny docelowej przed dopuszczeniem rekordu do kampanii masowej.
- Blokowanie jednorazowych, tymczasowych skrzynek pocztowych (`disposable emails`), które po godzinie zamieniają się w twarde odbicia.
Segmentacja bazy według okien aktywności: 0 do 30, 31 do 90, 91 do 180 oraz powyżej 180 dni
Zdrowa strategia wysyłkowa w e-mail marketingu opiera się na dopasowaniu częstotliwości komunikacji do realnego zaangażowania odbiorcy. Traktowanie klienta, który wczoraj kliknął w ofertę i zrobił zakupy w sklepie, dokładnie tak samo jak subskrybenta, który od ośmiu miesięcy nie otworzył ani jednej wiadomości, prowadzi do szybkiej degradacji wskaźników dostarczalności. Algorytmy Gmail i Microsoft 365 premiują nadawców, których wiadomości są otwierane i czytane przez wysoki odsetek adresatów danej wysyłki.
W Mailfly baza odbiorców jest dzielona na cztery przejrzyste okna aktywności oparte na dacie ostatniego otwarcia maila, kliknięcia w link lub zarejestrowanego zdarzenia zakupowego w sklepie: grupa gorąca `0 do 30 dni`, grupa ciepła `31 do 90 dni`, grupa chłodna `91 do 180 dni` oraz grupa uśpiona `powyżej 180 dni`. Taki podział pozwala marketerowi jednym kliknięciem dobrać właściwy zasięg kampanii w zależności od jej charakteru oraz aktualnej kondycji domeny nadawczej.
Grupa `0 do 30 dni` stanowi trzon najbardziej zaangażowanych czytelników, do których można bezpiecznie kierować wszystkie premiery, cotygodniowe biuletyny oraz szybkie akcje wyprzedażowe, osiągając wskaźniki otwarć przekraczające 35% do 50%. Grupa `31 do 90 dni` otrzymuje najważniejsze kampanie główne (na przykład dwa razy w miesiącu), natomiast segment `91 do 180 dni` jest włączany wyłącznie przy kluczowych wydarzeniach sezonowych lub dedykowanych akcjach reaktywacyjnych. Rekordy powyżej 180 dni bez żadnej aktywności są domyślnie odcinane od codziennych wysyłek masowych.
- Segment `0 do 30 dni`: najbardziej zaangażowani odbiorcy budujący pozytywną reputację domeny przy każdej wysyłce.
- Segment `31 do 90 dni`: stabilna baza klientów otrzymująca regularne, wartościowe kampanie produktowe i treści eksperckie.
- Segment `91 do 180 dni`: grupa podwyższonego ryzyka wymagająca rzadszego kontaktu oraz mocniejszych tematów wiadomości.
- Segment `powyżej 180 dni`: kontakty uśpione wykluczane ze standardowych newsletterów w celu ochrony przed pułapkami `recycled`.
Polityka wygaszania nieaktywnych kontaktów (Sunset Policy) i kampania ostatniej szansy
Wielu właścicieli firm obawia się wykluczenia nieaktywnych rekordów z obawy przed „utratą wielkości bazy”. W praktyce trzymanie w aktywnym obiegu dwudziestu tysięcy martwych adresów nie przynosi ani jednej złotówki przychodu, a jedynie ściąga w dół dostarczalność dla pozostałych trzydziestu tysięcy płacących klientów. Aby proces oczyszczania odbywał się w sposób bezpieczny i nie pomijał osób, które po prostu miały przerwę w zakupach, w Mailfly wdraża się zautomatyzowaną procedurę wygaszania nazywaną `Sunset Policy`.
Gdy subskrybent przekroczy próg 120 lub 150 dni bez żadnego otwarcia wiadomości, kliknięcia w link ani wizyty w sklepie internetowym, system automatycznie kieruje go do dwuetapowej sekwencji reaktywacyjnej (`win-back`). Pierwsza wiadomość ma charakter pomocny i przypomina o najciekawszych nowościach lub korzyściach z obecności w klubie marki. Jeżeli przez kolejne 14 dni odbiorca nie wykaże żadnej reakcji, otrzymuje drugą, krótką wiadomość „ostatniej szansy” z bezpośrednim pytaniem i wyraźnym przyciskiem potwierdzającym chęć dalszego otrzymywania wiadomości.
Osoby, które klikną w link lub dokonają zakupu, wracają natychmiast do aktywnego segmentu `0 do 30 dni`. Natomiast kontakty, które zignorują całą sekwencję reaktywacyjną i przekroczą granicę 180 dni całkowitego milczenia, otrzymują status uśpiony (`dormant` lub `sunset_suppressed`) i przestają być uwzględniane w regularnych kampaniach masowych. Dzięki temu lista pozostaje świeża, koszt wysyłki w Amazon SES spada, a wskaźniki zaangażowania utrzymują się na poziomie gwarantującym wpadanie do głównej zakładki Odebrane.
- Automatyczne wyzwalanie ścieżki reaktywacyjnej `win-back` po przekroczeniu 120 lub 150 dni braku jakiejkolwiek interakcji z mailami.
- Czytelny mechanizm potwierdzenia zainteresowania za pomocą jednego kliknięcia w dedykowany przycisk utrzymania subskrypcji.
- Bezpieczne wyciszenie rekordów całkowicie nieaktywnych powyżej 180 dni bez kasowania ich historycznych danych zamówieniowych w CRM.
- Natychmiastowy wzrost średniego Open Rate i Click Rate całej domeny po odcięciu balastu nieaktywnych skrzynek.
Nagłówki List-Unsubscribe i RFC 8058 One-Click jako tarcza przeciw skargom spamowym
Kiedy odbiorca nie chce już otrzymywać newslettera, wybiera zawsze najkrótszą drogę widoczną na ekranie swojego telefonu lub komputera. Jeżeli link wypisu w stopce wiadomości jest ukryty drobnym, jasnoszarym drukiem albo prowadzi do skomplikowanego formularza wymagającego podania hasła i wypełnienia ankiety, zirytowany użytkownik klika przycisk „Zgłoś spam” na górnym pasku Gmaila lub Outlooka. Z punktu widzenia Amazon SES różnica jest gigantyczna: zwykły wypis ma zerowy koszt reputacyjny, natomiast jedno zgłoszenie spamu zużywa cały limit `0,1%` przypadający na tysiąc wysłanych maili.
Aby maksymalnie ułatwić bezkolizyjną rezygnację i chronić wskaźnik `Complaint Rate`, każda wiadomość marketingowa wychodząca z Mailfly zawiera komplet standardowych nagłówków technicznych wymaganych przez specyfikację `RFC 2369` oraz `RFC 8058`: nagłówek `List-Unsubscribe` z unikalnym, podpisanym adresem HTTPS oraz nagłówek `List-Unsubscribe-Post: List-Unsubscribe=One-Click`. Dzięki tym dwóm linijkom w nagłówku wiadomości programy pocztowe Gmail, Apple Mail, Yahoo oraz WP wyświetlają na samej górze okna czytelny przycisk „Wypisz się” obok adresu nadawcy.
Kliknięcie natywnego przycisku wypisu w interfejsie poczty wysyła w tle żądanie `HTTP POST` bezpośrednio do serwera Mailfly, który w ułamku sekundy zapisuje rezygnację w tabeli `suppression_entries` danej przestrzeni roboczej bez zmuszania użytkownika do otwierania jakiejkolwiek strony w przeglądarce. W ten sposób potencjalna skarga spamowa zostaje bezpiecznie zamieniona w czysty wypis techniczny, a reputacja domeny w Amazon SES oraz Google Postmaster Tools pozostaje nienaruszona.
- Obowiązkowe dołączanie nagłówków `List-Unsubscribe` oraz `List-Unsubscribe-Post: List-Unsubscribe=One-Click` zgodnie ze standardem RFC 8058.
- Aktywacja natywnego przycisku rezygnacji na górnym pasku interfejsu Gmail, Apple Mail, Yahoo oraz polskich portali pocztowych.
- Obsługa żądań `HTTP POST` w tle bez wymagania logowania, wpisywania adresu e-mail ani zaznaczania dodatkowych pól przez odbiorcę.
- Drastyczna redukcja współczynnika `Complaint Rate` dzięki przekierowaniu odruchu rezygnacji z przycisku SPAM na bezpieczny link wypisu.
Audyt i czyszczenie starej bazy przed pierwszą wysyłką po migracji do Mailfly
Największe ryzyko zablokowania konta Amazon SES występuje w pierwszym tygodniu po migracji z innego narzędzia lub po przejęciu nowego klienta przez agencję. Często okazuje się, że firma eksportuje ze starego systemu albo z tabeli użytkowników sklepu internetowego wszystkie adresy zgromadzone od początku istnienia spółki, w tym rekordy, do których nikt nie wysyłał żadnej wiadomości od kilkunastu miesięcy. Wpuszczenie takiej surowej listy w jedną masową kampanię powitalną gwarantuje przekroczenie progu `5%` twardych odbić w ciągu pierwszego kwadransa wysyłki.
Procedura bezpiecznego startu w Mailfly rozpoczyna się od obowiązkowego wgrania historycznej listy wykluczeń (`unsubscribes`, `bounces`, `complaints`) wyeksportowanej z poprzedniej platformy wysyłkowej bezpośrednio do tabeli `suppression_entries`. W drugim kroku zaimportowana baza aktywnych subskrybentów jest dzielona na podstawie daty ostatniego zamówienia lub ostatniej potwierdzonej aktywności: osobno wydziela się klientów z ostatnich 30 oraz 90 dni, a osobno archiwalne rekordy bez historii interakcji.
Jeżeli dla części bazy brakuje wiarygodnych danych o dacie ostatniego otwarcia lub wysyłki miały wielomiesięczną przerwę, najbezpieczniejszym rozwiązaniem jest przepuszczenie najstarszego segmentu przez zewnętrzny walidator skrzynek przed importem oraz wprowadzenie go do komunikacji w małych partiach testowych po tysiąc lub dwa tysiące rekordów dziennie. System w Mailfly na bieżąco monitoruje zwroty z każdej partii i pozwala przejść do kolejnej transzy tylko wtedy, gdy współczynnik twardych odbić utrzymuje się bezpiecznie poniżej `1%`.
Automatyczne odsiewanie twardych odbić, duplikatów oraz skarg spamowych przed każdą kampanią realizuje narzędzie do wysyłania maili chroniące reputację domeny nadawczej.
- Bezwzględny zakaz wysyłania pierwszej kampanii po migracji do całej, niezweryfikowanej historycznie bazy za jednym razem.
- Pierwszeństwo importu historycznych wypisów i odbić do `suppression_entries` przed załadowaniem właściwej listy subskrybentów.
- Wydzielenie świeżych kupujących z ostatnich 30 do 90 dni jako bezpiecznej grupy startowej budującej pierwszą historię w nowej domenie.
- Etapowe testowanie starszych segmentów w małych paczkach z ciągłą kontrolą odsetka zwrotów `550 5.1.1` w panelu diagnostycznym.
Bezpieczne rozgrzewanie domeny (Domain Warm-up) przy limicie produkcyjnym 61 700 maili na dobę
Wyjście z trybu testowego (`Sandbox`) w Amazon SES w regionie `eu-central-1` i uzyskanie wysokiego limitu produkcyjnego, na przykład `61 700 wiadomości na dobę` przy prędkości `14 wiadomości na sekundę`, nie oznacza, że pierwszego dnia należy wysłać pełne sześćdziesiąt tysięcy maili z nowej domeny lub nowego selektora DKIM. Filtry antyspamowe dostawców poczty traktują nagły skok wolumenu z domeny bez wcześniejszej historii wysyłkowej jako klasyczną anomalię charakterystyczną dla ataków phishingowych i masowego spamu.
Prawidłowe rozgrzewanie domeny nadawczej (`Domain Warm-up`) polega na stopniowym, kontrolowanym zwiększaniu dziennej liczby wysyłanych wiadomości przez okres od 2 do 4 tygodni, zaczynając wyłącznie od najbardziej zaangażowanego segmentu odbiorców. W pierwszych dniach wysyłka obejmuje od `500 do 1 000` rekordów z grupy, która niedawno dokonała zakupu lub otwierała wiadomości, co generuje bardzo wysoki odsetek otwarć i kliknięć oraz niemal zerowy poziom odbić i skarg.
W kolejnych krokach dzienny wolumen jest podnoszony stopniowo (na przykład `1 000`, `2 500`, `5 000`, `10 000`, `20 000`, `35 000`, aż do pełnego wykorzystania puli `61 700 maili na dobę`), włączając po drodze kolejne segmenty czasowe `31 do 90 dni`. Mechanizm throttlingu i dzielenia kampanii w Mailfly pozwala precyzyjnie sterować tempem podawania paczek do Amazon SES, dzięki czemu serwery Wirtualnej Polski, Onetu oraz Gmaila łagodnie przyzwyczajają się do nowego wolumenu i przypisują domenie wysoką ocenę zaufania.
- Stopniowa rozbudowa dziennego wolumenu od `500 do 1 000` wiadomości do pełnego limitu produkcyjnego (np. `61 700 maili na dobę`).
- Rozpoczynanie procesu rozgrzewania wyłącznie od najgorętszego segmentu `0 do 30 dni` gwarantującego wysokie wskaźniki otwarć.
- Kontrola prędkości wysyłki (`Send Rate`, np. `14 maili/s`) zapobiegająca tymczasowemu blokowaniu połączeń kodem `421 4.7.0`.
- Bieżące sprawdzanie odpowiedzi serwerów docelowych po każdej transzy przed podwojeniem wolumenu w kolejnym dniu kampanii.
Specyfika polskich operatorów pocztowych: WP.pl, Onet.pl, Interia.pl oraz O2.pl
Na polskim rynku e-commerce oraz usług B2C często ponad połowa adresów w bazie sklepu internetowego należy do czterech krajowych grup pocztowych: Wirtualnej Polski (`wp.pl`, `o2.pl`), Ringier Axel Springer (`onet.pl`, `op.pl`, `poczta.onet.pl`) oraz Grupy Interia (`interia.pl`, `poczta.fm`). Operatorzy ci stosują własne, lokalne systemy filtracji antyspamowej oraz rygorystyczne limity jednoczesnych połączeń przychodzących, które zachowują się inaczej niż globalna infrastruktura Google Workspace czy Microsoft 365.
Serwery WP, O2 oraz Onetu są szczególnie wyczulone na trzy czynniki: brak pełnej zgodności rekordów SPF, DKIM i DMARC w domenie nadawcy, nagłe uderzenie zbyt dużą liczbą wiadomości w ciągu jednej minuty oraz wysoki udział nieaktywnych, porzuconych kont z początku lat dwutysięcznych. Właśnie w polskich domenach darmowych występuje największe zagęszczenie pułapek spamowych z recyklingu (`recycled spam traps`), ponieważ wielu użytkowników zakładało tam konta kilkanaście lat temu i dawno przestało z nich korzystać na rzecz Gmaila.
Aby utrzymać najwyższą dostarczalność do skrzynek WP, Onetu i Interii przez Amazon SES `eu-central-1`, warto w Mailfly monitorować wskaźniki otwarć oraz odbić w rozbiciu na konkretne domeny odbiorców. Jeżeli w segmencie starszym niż 120 dni widać wyraźny spadek otwarć na domenach krajowych, zaostrzenie kryteriów aktywności dla tych skrzynek do 90 dni natychmiast poprawia reputację nadawcy i chroni przed wpadaniem ofert promocyjnych do zakładek pobocznych lub folderu ze spamem.
- Szczególna ostrożność przy starszych rekordach w domenach `wp.pl`, `o2.pl`, `onet.pl` oraz `interia.pl` ze względu na pułapki `recycled`.
- Wymóg bezbłędnej konfiguracji podpisu Easy DKIM 2048-bit oraz własnej domeny `Custom MAIL FROM` dla polskich filtrów pocztowych.
- Analiza wskaźników otwarć i zwrotów SMTP per domena odbiorcza pozwalająca wcześnie wykryć lokalne pogorszenie dostarczalności.
- Równomierne rozłożenie prędkości wysyłki w czasie chroniące przed przejściowymi odrzuceniami pakietów przez krajowe serwery MX.
Ochrona formularzy zapisu przed botami i atakami typu List Bombing
Higiena bazy może zostać zniszczona w ciągu jednej nocy, nawet jeśli marketer nigdy nie kupił żadnej listy adresowej, w wyniku zjawiska nazywanego `List Bombing` (lub `Subscription Bombing`). Złośliwe boty automatyczne potrafią znaleźć niezabezpieczony formularz zapisu na newsletter w stopce sklepu internetowego i w ciągu kilkunastu minut przesłać do niego dziesiątki tysięcy cudzych lub losowo wygenerowanych adresów e-mail. Jeżeli system od razu wysyła na każdy wpisany adres maila powitalnego, konto Amazon SES w kilka minut przekracza próg odbić oraz skarg spamowych.
Pierwszą linią obrony przed zatruwaniem bazy przez boty jest obowiązkowe stosowanie modelu `Double Opt-In` (podwójnego potwierdzenia zapisu) dla wszystkich publicznych formularzy na stronie, w których użytkownik nie przeszedł jeszcze weryfikacji płatniczej. W tym modelu nowy rekord otrzymuje początkowo status oczekujący `pending_confirmation` i nie bierze udziału w żadnych wysyłkach marketingowych ani automatyzacjach rabatowych do momentu fizycznego kliknięcia unikalnego, ograniczonego czasowo linku potwierdzającego w wiadomości weryfikacyjnej.
Drugą warstwą ochronną w architekturze Mailfly oraz wtyczce Mailfly Connect są limity częstotliwości zapytań (`rate limiting`) na punktach końcowych zapisu, niewidoczne pola pułapkowe na boty (`honeypot fields`) oraz weryfikacja tokenów Turnstile lub reCAPTCHA po stronie serwera. Gdy system wykryje nienaturalną falę zapisów z jednego adresu IP, tej samej podsieci lub powtarzający się wzorzec botowy, automatycznie blokuje wysyłkę wiadomości potwierdzających, chroniąc dzienny limit oraz reputację konta Amazon SES.
- Model `Double Opt-In` zatrzymujący niepotwierdzone adresy w statusie `pending_confirmation` poza zasięgiem kampanii masowych.
- Serwerowy `rate limiting` na punktach końcowych formularzy blokujący masowe wstrzykiwanie adresów z pojedynczych adresów IP.
- Zastosowanie pól `honeypot` oraz walidacji antybotowej chroniące przed atakami `List Bombing` na formularze rabatowe sklepu.
- Automatyczny bezpiecznik wstrzymujący wysyłkę maili potwierdzających w przypadku wykrycia anomalii wolumenowej w formularzu.
Procedura operacyjna utrzymania czystej bazy i bezpiecznej reputacji w Mailfly
Utrzymanie wzorowej reputacji nadawcy w Amazon SES oraz stabilnego wpadania do głównej skrzynki odbiorczej nie wymaga codziennego ręcznego przeglądania tysięcy rekordów, pod warunkiem że w przestrzeni roboczej działają spójne reguły systemowe. Połączenie kryptograficznego uwierzytelnienia domeny, automatycznej pętli zwrotnej Amazon SNS oraz segmentacji behawioralnej tworzy samoregulujący się ekosystem, w którym każda wysłana kampania wzmacnia zaufanie serwerów pocztowych do marki.
W codziennej pracy operacyjnej marketer lub opiekun konta w agencji powinien trzymać się czterech żelaznych nawyków: nigdy nie importować list bez wcześniejszego wgrania historycznych wypisów do `suppression_entries`, kierować regularne wysyłki do aktywnych segmentów `0 do 90 dni`, pozwolić automatyzacji `Sunset Policy` wygaszać kontakty milczące powyżej 180 dni oraz po każdej większej kampanii rzucić okiem na wykresy `Bounce Rate` i `Complaint Rate` w module Reputacja i ochrona.
Dzięki takiemu podejściu współczynnik twardych odbić utrzymuje się bezpiecznie w okolicach `0,1% do 0,4%` (wielokrotnie poniżej progu ostrzegawczego `2%`), a skargi spamowe pozostają na śladowym poziomie poniżej `0,02%`. Sklep internetowy lub firma B2B może w pełni korzystać z ekonomii skali i niezawodności europejskiego regionu Amazon SES `eu-central-1`, przekładając każdy wysłany segment na przewidywalny przychód bez ryzyka przestojów i blokad infrastruktury.
- Stałe utrzymywanie `Bounce Rate` poniżej `1%` (próg AWS `2%`/`5%`) oraz `Complaint Rate` znacznie poniżej `0,1%`.
- Pełna automatyzacja blokad przez Amazon SNS + `suppression_entries` eliminująca błędy ludzkie przy obsłudze zwrotów i wypisów.
- Regularna rotacja bazy przez okna aktywności `0 do 30`, `31 do 90`, `91 do 180` dni oraz automatyczną kampanię reaktywacyjną.
- Bezpieczne skalowanie wysyłek do pełnego limitu dobowego `61 700+` wiadomości przy zachowaniu najwyższej dostarczalności do skrzynki głównej.
Powiązane analizy i strategie e-mail marketingu
 DostarczalnośćLepsza dostarczalność
Jak zwiększyć dostarczalność mailingu bez zgadywania
SPF, DKIM, DMARC, higiena bazy i rytm wysyłki wyjaśnione jako jeden praktyczny proces inżynieryjny.
Czytaj materiał AnalitykaOtwarcia i kliknięcia
Open rate i kliknięcia: które wyniki kampanii są naprawdę ważne
Jak czytać raport mailingu po zmianach prywatności Apple MPP oraz proxy obrazków i mierzyć realną konwersję.
Czytaj materiał AutomatyzacjeAutomatyzacje sklepu
Automatyzacje e-commerce w WooCommerce: od koszyka do ponownego zakupu
Jak połączyć zdarzenia sklepu, sekwencje dwóch lub trzech wiadomości, warunki stopu, dynamiczne produkty i raport przychodu.
Czytaj materiałInstrukcje techniczne krok po kroku
 KonfiguracjaDomena nadawcy
Jak podłączyć domenę nadawcy do systemu mailingowego
Praktyczna kolejność konfiguracji SPF, Easy DKIM, DMARC i domeny zwrotów przed pierwszą wysyłką.
Czytaj materiał KontaktyCzysta baza
Jak przygotować bazę kontaktów do pierwszej kampanii
Format CSV w UTF-8, walidacja składni, kolumny dowodowe zgód PKE/RODO oraz segmentacja przed importem.
Czytaj materiał KampaniePierwsza kampania
Pierwsza kampania e-mail krok po kroku
Od wyboru grupy i motywu kolorystycznego do testu na żywej skrzynce, wysyłki przez Amazon SES i analizy UTM.
Czytaj materiał