Podstawy prawne mailingu B2B w Polsce: PKE art. 398 i RODO w praktyce
Polski system prawny reguluje wysyłkę wiadomości komercyjnych do firm i konsumentów za pomocą dwóch równoległych aktów: ustawy Prawo komunikacji elektronicznej (PKE), która zastąpiła dawną ustawę o świadczeniu usług drogą elektroniczną oraz art. 172 Prawa telekomunikacyjnego, a także unijnego rozporządzenia RODO. Artykuł 398 PKE wprowadza jednoznaczny zakaz przesyłania niezamówionej informacji handlowej za pomocą środków komunikacji elektronicznej do każdego abonenta lub użytkownika końcowego bez jego uprzedniej zgody. Przepis ten obejmuje zarówno osoby fizyczne (B2C), jak i jednoosobowe działalności gospodarcze oraz spółki prawa handlowego (B2B).
Rozdzielenie podstawy przetwarzania danych osobowych w RODO od zgody komunikacyjnej z PKE jest pierwszym krokiem do uniknięcia kar finansowych nakładanych przez Prezesa UODO oraz Prezesa UKE. Zgodnie z RODO samo posiadanie w bazie służbowego adresu e-mail zawierającego imię i nazwisko pracownika może opierać się na prawnie uzasadnionym interesie administratora (art. 6 ust. 1 lit. f RODO). Jednak naciśnięcie przycisku wysyłki kampanii ofertowej na ten adres uruchamia reżim PKE, który bezwzględnie wymaga wcześniejszej, dobrowolnej i udokumentowanej zgody na otrzymywanie informacji handlowych drogą elektroniczną.
Wdrożenie bezpiecznego procesu e-mail marketingu wymaga zatem weryfikacji każdego rekordu pod kątem podwójnej zgodności przed dodaniem go do aktywnej kolejki wysyłkowej. Administrator danych musi wskazać cel przetwarzania zgodnie z art. 6 ust. 1 lit. a lub lit. f RODO oraz jednocześnie posiadać dowód udzielenia zgody telekomunikacyjnej na kanał e-mail. Brak rozróżnienia tych dwóch płaszczyzn prowadzi do błędnej interpretacji przepisów, w której firmy powołują się na uzasadniony interes gospodarczy, zapominając o szczególnym charakterze normy z art. 398 PKE.
Aby prowadzić komunikację handlową z pełnym rejestrem zgód PKE i RODO oraz automatyczną blokadą wypisów, wybierz narzędzie do wysyłania maili zapisujące dowód pozyskania każdego kontaktu bezpośrednio w bazie.
- Artykuł 398 PKE chroni przed niezamówioną ofertą zarówno konsumentów, jak i podmioty gospodarcze B2B.
- Prawnie uzasadniony interes z art. 6 ust. 1 lit. f RODO nie zastępuje zgody na kanał komunikacji elektronicznej.
- Każdy imienny adres służbowy (np. jan.kowalski@firma.pl) stanowi dane osobowe podlegające ochronie RODO.
Kiedy informacja handlowa jest zamówiona: kryteria ważnej zgody
Informację handlową uznaje się za zamówioną wyłącznie wtedy, gdy odbiorca wyraził uprzednią, świadomą, konkretną i jednoznaczną zgodę na jej otrzymywanie na podany przez siebie adres elektroniczny. Zgoda nie może być ukryta w wielostronicowym regulaminie świadczenia usług ani wymuszona poprzez domyślnie zaznaczone pole wyboru (pre-ticked checkbox) pod formularzem kontaktowym. Użytkownik musi samodzielnie wykonać działanie potwierdzające chęć subskrypcji, wiedząc dokładnie, jaki podmiot będzie nadawcą wiadomości oraz jakiego zakresu tematycznego będą dotyczyły przesyłane materiały.
W relacjach B2B zamówienie informacji handlowej może przybrać formę zapisu na newsletter branżowy, pobrania raportu w modelu lead magnet z wyraźnym oświadczeniem o zgodzie marketingowej albo bezpośredniej prośby o przesłanie oferty cenowej wyrażonej podczas rozmowy handlowej lub w formularzu wyceny. Jeżeli potencjalny klient sam wypełnia formularz z pytaniem o wdrożenie systemu w swojej firmie, odpowiedź handlowca wraz z kalkulacją stanowi realizację zapytania ofertowego i jest w pełni legalna. Przekształcenie tego jednorazowego kontaktu w wieloletnią wysyłkę cyklicznych biuletynów promocyjnych wymaga już jednak osobnego oświadczenia woli.
Prawidłowa klauzula zgody pod formularzem rejestracyjnym powinna precyzyjnie wskazywać nazwę spółki będącej administratorem danych, kanał kontaktu (wiadomości e-mail) oraz prawo do wycofania zgody w dowolnym momencie bez wpływu na zgodność z prawem przetwarzania dokonanego przed jej cofnięciem. Stosowanie jasnego języka korzyści połączonego z precyzyjną informacją prawną zwiększa konwersję z formularzy i jednocześnie buduje tarczę dowodową na wypadek kontroli organu nadzorczego lub reklamacji ze strony odbiorcy.
- Brak domyślnie zaznaczonych checkboxów pod formularzami kontaktowymi, webinarowymi i pobraniowymi.
- Wyraźne rozdzielenie zgody na realizację zamówienia lub pobranie pliku od zgody na cykliczny newsletter.
- Wskazanie pełnej nazwy firmy nadawcy oraz kanału komunikacji elektronicznej w treści klauzuli.
Zimny mailing B2B i kupione bazy z CEIDG lub KRS a ryzyko prawne i reputacyjne
Publiczna dostępność adresów poczty elektronicznej w rejestrach takich jak CEIDG, KRS, GUS czy w katalogach branżowych i na stronach internetowych firm nie oznacza zgody na otrzymywanie ofert handlowych. Przedsiębiorca publikujący swój adres kontaktowy w publicznym rejestrze robi to w celu umożliwienia kontaktu urzędom, kontrahentom oraz klientom zainteresowanym zakupem jego usług, a nie w celu otrzymywania masowych kampanii reklamowych od zewnętrznych sprzedawców. Wysyłka niezamówionych ofert na adresy pobrane z publicznych rejestrów stanowi bezpośrednie naruszenie art. 398 PKE.
Próbując obejść wymóg zgody w zimnym mailingu B2B, niektóre podmioty konstruują wiadomości jako pytanie o zgodę na przedstawienie oferty. Orzecznictwo sądowe oraz decyzje administracyjne wskazują jednak, że wiadomość wysyłana przez przedsiębiorcę, której rzeczywistym celem jest wywołanie zainteresowania marką, produktem lub usługą nadawcy, sama w sobie posiada przymiot informacji handlowej. Ponadto z perspektywy technicznej wysyłka na kupione lub zeskrobowane z sieci listy adresowe generuje natychmiastowy wzrost twardych odbić (hard bounces) oraz zgłoszeń spamu (abuse complaints).
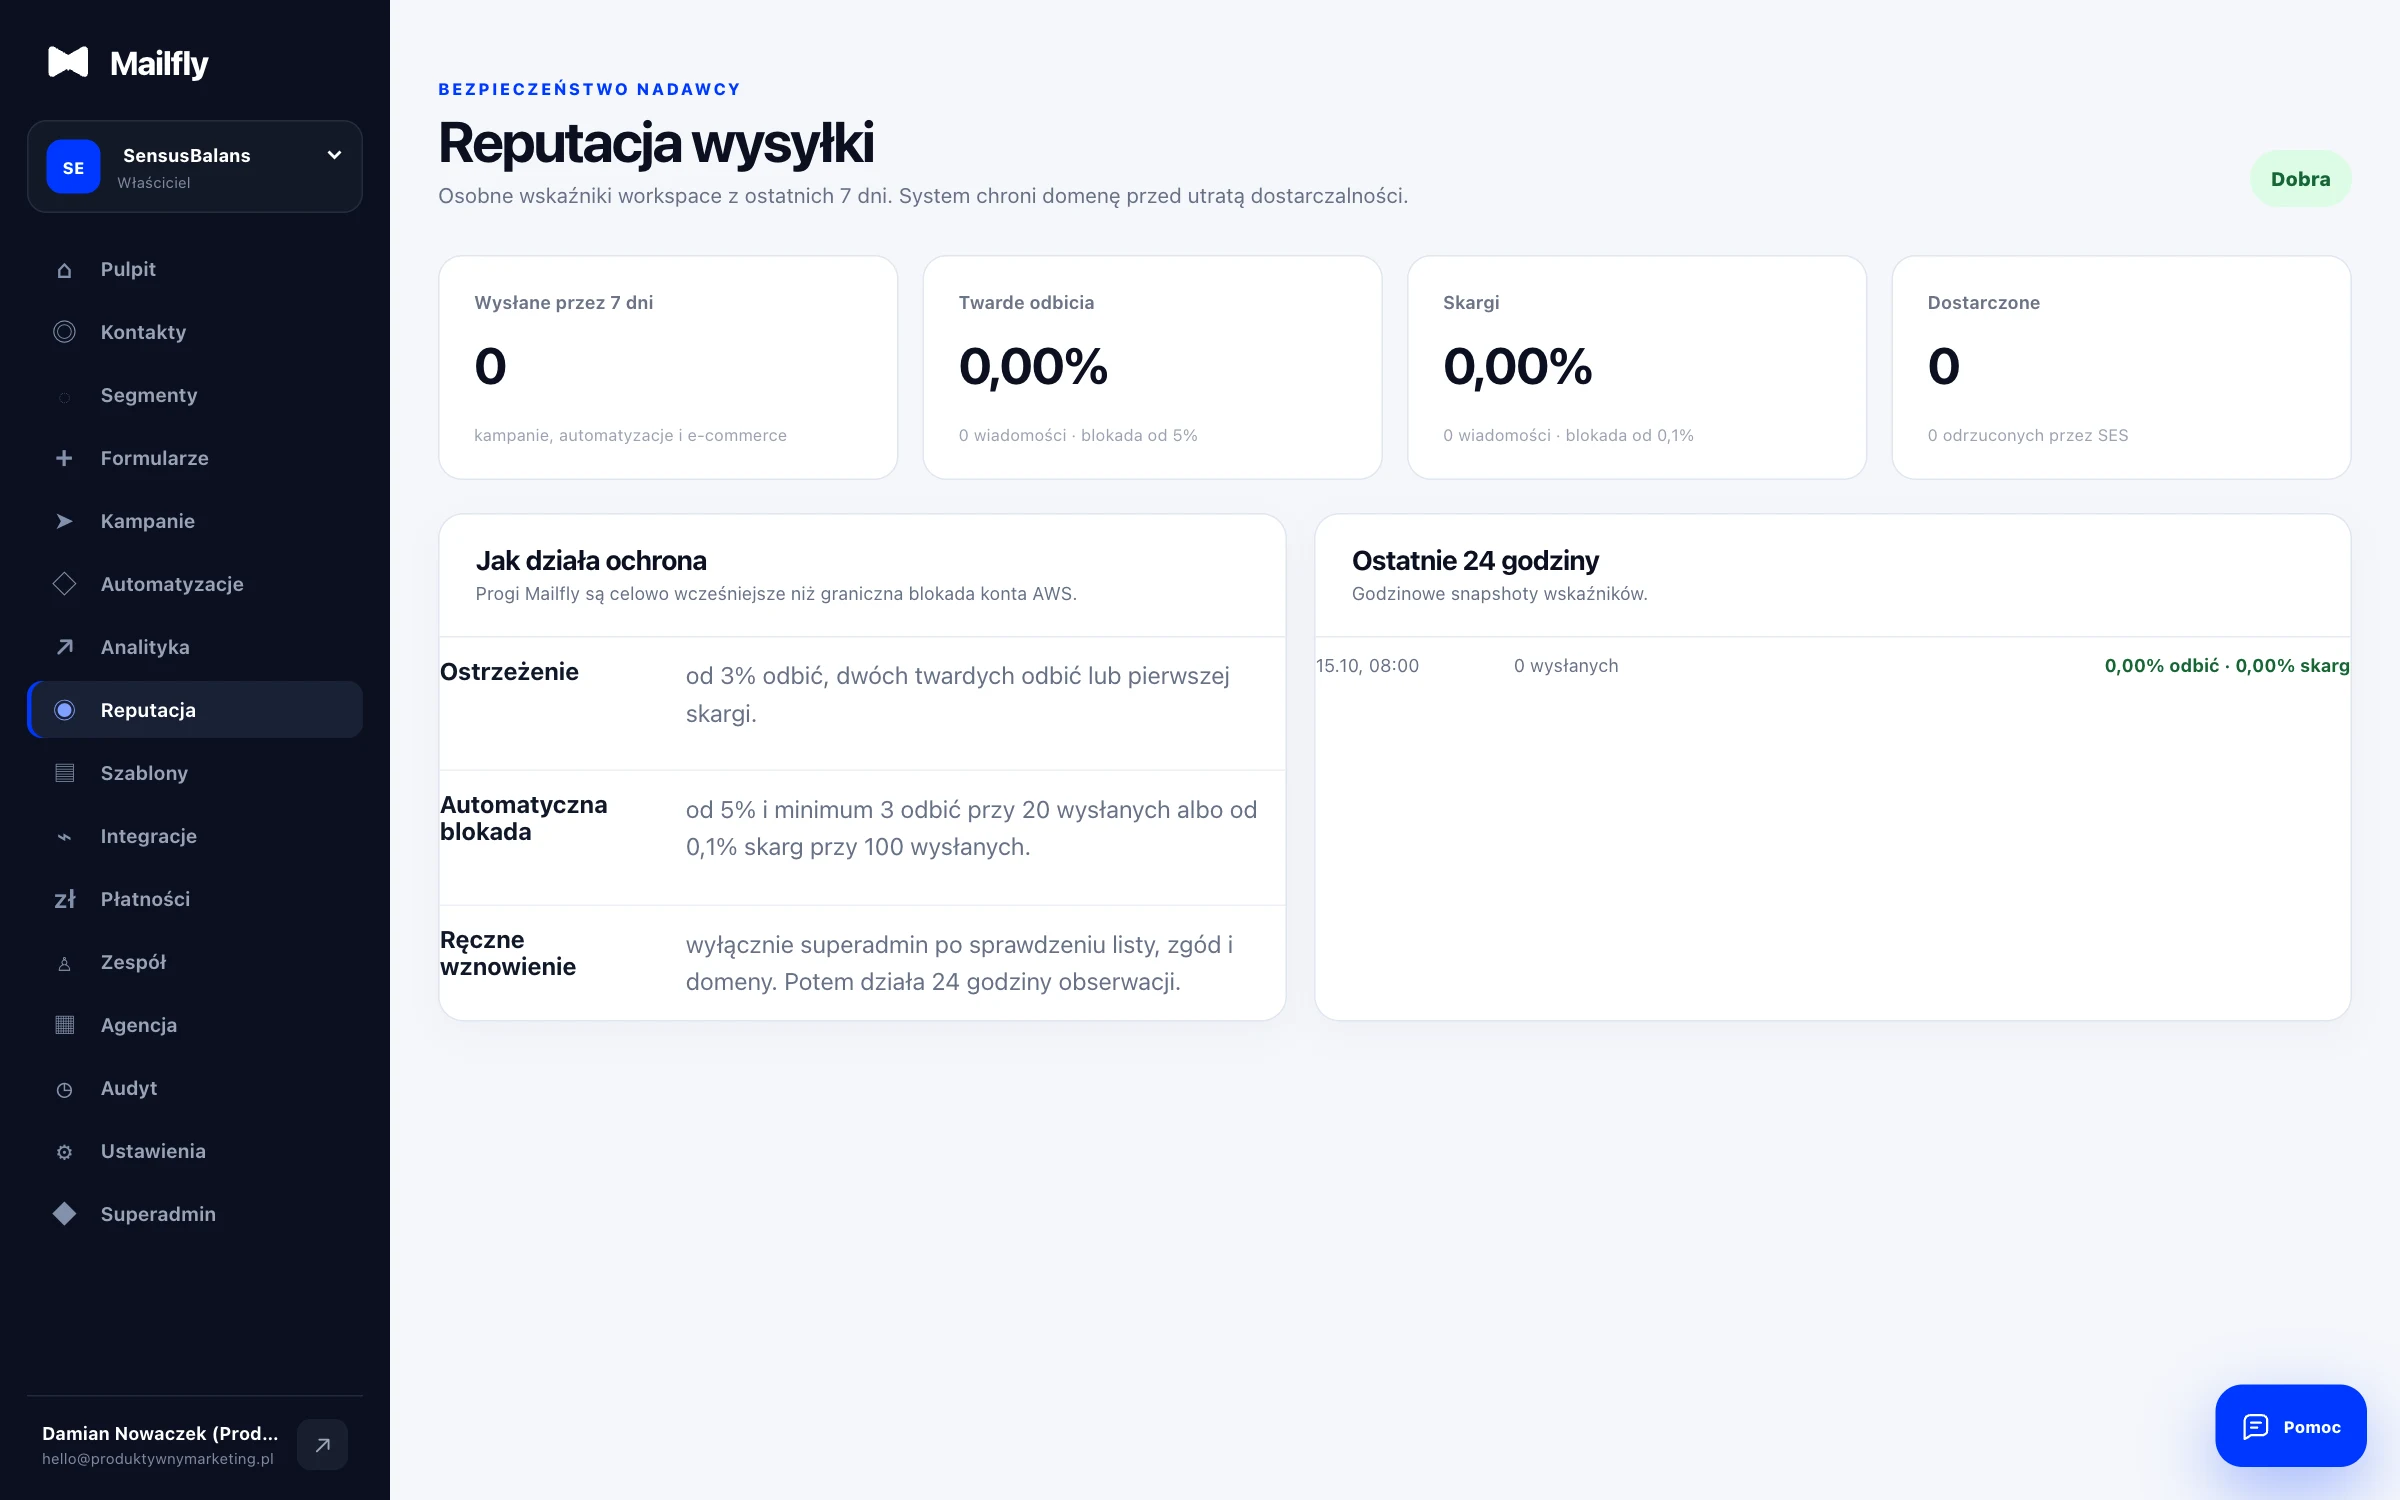
Infrastruktura wysyłkowa klasy enterprise, taka jak Amazon SES zintegrowany z Mailfly, monitoruje współczynnik odbić oraz skarg w czasie rzeczywistym dla każdego konta i domeny. Przekroczenie progu 0,1% skarg spamowych lub 5% twardych odbić uruchamia automatyczne mechanizmy ochronne, które mogą zablokować możliwość wysyłki dla całej domeny firmowej. Rezygnacja z kupowanych baz na rzecz organicznego pozyskiwania subskrybentów chroni więc nie tylko budżet firmy przed karami administracyjnymi, ale również ciągłość działania codziennej poczty handlowej.
- Jawność adresu e-mail w rejestrze CEIDG lub KRS nie stanowi zgody na otrzymywanie informacji handlowych.
- Wiadomość z pytaniem o zgodę na przesłanie oferty jest traktowana przez filtry i urzędy jako przekaz komercyjny.
- Wysyłka do kupionych baz niszczy reputację domeny i przekracza rygorystyczne limity skarg w Amazon SES.
Komunikacja z aktywnymi klientami B2B: transakcje, obsługa i dosprzedaż
W codziennej praktyce biznesowej kluczowe jest odróżnienie wiadomości transakcyjnych oraz systemowych od komunikacji marketingowej. Wiadomości niezbędne do wykonania zawartej umowy, takie jak potwierdzenie złożenia zamówienia, faktura elektroniczna, powiadomienie o zmianie statusu przesyłki, alert bezpieczeństwa czy informacja o planowanej przerwie technicznej w działaniu oprogramowania SaaS, nie są informacją handlową w rozumieniu PKE. Ich wysyłka opiera się na niezbędności do wykonania umowy (art. 6 ust. 1 lit. b RODO) lub obowiązku prawnym ciążącym na administratorze (art. 6 ust. 1 lit. c RODO).
Nawet jeśli klient wypisze się z listy marketingowej i cofnie zgodę na otrzymywanie newslettera, firma nadal ma prawo i obowiązek dostarczać mu wiadomości ściśle transakcyjne związane z aktywną usługą lub zamówieniem. Warunkiem zachowania statusu wiadomości transakcyjnej jest brak jakichkolwiek elementów promocyjnych w jej treści. Doklejenie do maila z fakturą baneru reklamującego nową linię produktów lub kod rabatowy na kolejne zakupy zmienia charakter całej wiadomości w przekaz mieszany, który wymaga ważnej zgody marketingowej.
Aby utrzymać pełną przejrzystość prawną i wysoką dostarczalność, w systemie Mailfly rozdziela się strumienie komunikacji transakcyjnej od kampanii promocyjnych. Pozwala to na przypisanie osobnych subdomen lub dedykowanych szablonów do powiadomień obsługowych oraz na bezwzględne respektowanie wypisów marketingowych bez przerywania krytycznych procesów fakturowania czy autoryzacji kont użytkowników.
- Faktury, potwierdzenia zamówień i alerty techniczne nie wymagają zgody marketingowej z art. 398 PKE.
- Wiadomości transakcyjne nie mogą zawierać banerów promocyjnych ani ofert dosprzedaży (cross-sell/upsell).
- Wypis z newslettera blokuje kampanie ofertowe, ale pozostawia aktywną ścieżkę powiadomień obsługowych.
Dokumentowanie i rozliczalność zgody: consent_source, consent_timestamp i consent_ip
Zasada rozliczalności wyrażona w art. 5 ust. 2 oraz art. 7 ust. 1 RODO nakłada na administratora danych ciężar udowodnienia, że odbiorca wyraził zgodę na przetwarzanie swoich danych w celach marketingowych oraz na otrzymywanie informacji handlowych. Samo posiadanie pola tekstowego o wartości true w bazie danych jest niewystarczające w przypadku sporu prawnego lub postępowania wyjaśniającego przed UODO. System mailingowy oraz zintegrowany z nim CRM muszą przechowywać kompletny ślad audytowy pokazujący dokładne okoliczności pozyskania każdego kontaktu.
Prawidłowo zaprojektowany rekord zgody w bazie kontaktów obejmuje co najmniej cztery atrybuty techniczne: identyfikator źródła zapisu (consent_source, np. dokładny adres URL podstrony z formularzem lub nazwa integracji API), znacznik czasu w formacie ISO 8601 ze strefą czasową (consent_timestamp), adres IP urządzenia lub identyfikator sesji potwierdzającej (consent_ip) oraz dokładną wersję tekstu klauzuli prawnej, którą widział użytkownik w momencie kliknięcia (consent_version). Przy zastosowaniu modelu Double Opt-In w logu zapisywane są dwa osobne znaczniki czasu: moment wysłania formularza oraz moment kliknięcia linku aktywacyjnego w wiadomości potwierdzającej.
Mechanizm Double Opt-In stanowi najmocniejszy dowód prawny i operacyjny w e-mail marketingu B2B. Chroni on bazę przed złośliwym dopisywaniem cudzych adresów służbowych przez osoby trzecie, eliminuje literówki powstałe przy ręcznym wypełnianiu formularza i generuje niepodważalny log kryptograficzny potwierdzający, że właściciel danej skrzynki pocztowej osobiście zatwierdził chęć otrzymywania korespondencji od nadawcy.
- Rejestracja atrybutów consent_source, consent_timestamp, consent_ip oraz wersji zaakceptowanej klauzuli.
- Wdrożenie procedury Double Opt-In z dwustopniowym logowaniem zdarzeń w bazie danych.
- Przechowywanie historii treści formularzy i regulaminów obowiązujących w poszczególnych okresach kampanii.
Obowiązek informacyjny z art. 13 i art. 14 RODO w procesie pozyskiwania subskrybentów
Każde zbieranie danych osobowych na potrzeby e-mail marketingu musi realizować obowiązek informacyjny określony w art. 13 RODO (gdy dane pochodzą bezpośrednio od osoby, której dotyczą) lub art. 14 RODO (gdy dane zostały pozyskane z innego źródła, np. podczas rejestracji uczestników konferencji przez współorganizatora). Odbiorca w momencie zapisu musi otrzymać przystępną informację o tożsamości i danych kontaktowych administratora, celach oraz podstawie prawnej przetwarzania, okresie przechowywania danych, kategoriach odbiorców danych (podmiotach przetwarzających) oraz przysługujących mu prawach.
W praktyce projektowania formularzy internetowych stosuje się warstwowy model realizacji obowiązku informacyjnego, zalecany przez Europejską Radę Ochrony Danych (EROD). Pierwsza warstwa, widoczna bezpośrednio pod polami formularza, zawiera najważniejsze informacje: kto jest administratorem, w jakim celu zbiera adres e-mail, jak można wycofać zgodę oraz bezpośredni link do drugiej warstwy, czyli pełnej polityki prywatności. Takie rozwiązanie zachowuje pełną przejrzystość prawną bez przytłaczania interfejsu użytkownika wielostronicowym blokiem tekstu prawniczego.
Dodatkowe potwierdzenie realizacji obowiązku informacyjnego warto umieścić w pierwszej wiadomości powitalnej lub w mailu aktywacyjnym Double Opt-In. Dzięki temu subskrybent otrzymuje trwałą kopię informacji o administratorze oraz bezpośredni link do zarządzania swoimi preferencjami na własnej skrzynce odbiorczej, a nadawca zyskuje kolejny dowód należytej staranności w komunikacji z rynkiem.
- Warstwowa klauzula informacyjna pod formularzem zapisu z linkiem do pełnej polityki prywatności.
- Jasne wskazanie okresu retencji danych oraz prawa do żądania dostępu, sprostowania i usunięcia danych.
- Utrwalenie informacji o administratorze w wiadomości powitalnej wysyłanej zaraz po potwierdzeniu zapisu.
Umowa powierzenia przetwarzania danych (DPA) wg art. 28 RODO i lokalizacja serwerów
Korzystanie z zewnętrznego systemu do wysyłki newsletterów i automatyzacji marketingu wiąże się z przekazaniem bazy adresowej do podmiotu zewnętrznego, który działa w roli podmiotu przetwarzającego (procesora). Zgodnie z art. 28 RODO administrator danych może korzystać wyłącznie z usług takich podmiotów przetwarzających, które zapewniają wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych, a samo powierzenie musi zostać uregulowane w formie umowy powierzenia przetwarzania danych osobowych (Data Processing Agreement, DPA).
Umowa DPA określa przedmiot i czas trwania przetwarzania, charakter oraz cel operacji na danych, rodzaj danych osobowych, kategorie osób, których dane dotyczą, a także obowiązki i prawa administratora. Kluczowym elementem weryfikacji dostawcy platformy mailingowej jest sprawdzenie listy dalszych podmiotów przetwarzających (subprocesorów) oraz fizycznej lokalizacji centrów danych. Przechowywanie baz kontaktów oraz realizacja wysyłek w obrębie Europejskiego Obszaru Gospodarczego (np. w regionie AWS eu-central-1 we Frankfurcie lub w polskich centrach danych) eliminuje problematykę transferu danych do państw trzecich poza EOG.
W architekturze Mailfly izolacja danych klientów biznesowych i agencji opiera się na separacji przestrzeni roboczych (workspaces), szyfrowaniu danych w spoczynku (encryption at rest) oraz w transzycie (TLS 1.2/1.3), a także na ścisłej kontroli uprawnień dostępowych. Przejrzysta umowa DPA oraz infrastruktura osadzona w Unii Europejskiej pozwalają działom prawnym i inspektorom ochrony danych (IOD) na szybkie zatwierdzenie narzędzia w wewnętrznych procedurach compliance.
- Obowiązkowa umowa powierzenia przetwarzania danych (DPA) zgodna z wymogami art. 28 ust. 3 RODO.
- Przetwarzanie danych i obsługa ruchu SMTP w certyfikowanych centrach danych na terenie Unii Europejskiej.
- Pełna jawność subprocesorów technicznych oraz szyfrowanie baz kontaktowych i logów systemowych.
Standardy techniczne wypisu: List-Unsubscribe i RFC 8058 One-Click w B2B
Prawo do wycofania zgody w dowolnym momencie (art. 7 ust. 3 RODO) musi być równie łatwe w realizacji, jak jej wyrażenie. W komunikacji e-mailowej zasada ta przekłada się bezpośrednio na dwa elementy techniczne każdej wiadomości marketingowej: wyraźny, czytelny link wypisu umieszczony w stopce kreacji HTML oraz natywne nagłówki protokołu pocztowego List-Unsubscribe i List-Unsubscribe-Post zgodne ze standardem RFC 8058. Od 2024 roku najwięksi dostawcy skrzynek pocztowych, w tym Google (Gmail) oraz Yahoo, wymagają od nadawców masowych obsługi wypisu jednym kliknięciem bezpośrednio z poziomu interfejsu klienta pocztowego.
Nagłówek List-Unsubscribe zawiera bezpieczny adres HTTPS oraz opcjonalny adres mailto wygenerowany indywidualnie dla konkretnego odbiorcy i kampanii. Towarzyszący mu nagłówek List-Unsubscribe-Post: List-Unsubscribe=One-Click pozwala serwerom Gmaila, Apple Mail czy korporacyjnych bram pocztowych na wysłanie automatycznego żądania POST do serwera nadawcy w chwili, gdy użytkownik kliknie przycisk Rezygnuj z subskrypcji obok nazwy nadawcy. Proces ten musi zadziałać natychmiastowo, bez zmuszania odbiorcy do logowania się na konto, wpisywania hasła czy wypełniania ankiet wyjaśniających powód rezygnacji.
Ukrywanie linku rezygnacji poprzez stosowanie czcionki w kolorze tła, miniaturowego rozmiaru tekstu czy przekierowywanie na niedziałające strony docelowe jest najkrótszą drogą do zniszczenia reputacji domeny. Jeżeli odbiorca B2B nie może znaleźć prostego przycisku wypisu w ciągu dwóch sekund, używa natywnego przycisku Zgłoś spam w swoim programie pocztowym. Podczas gdy standardowy wypis jest neutralny dla reputacji serwera wysyłkowego, każde zgłoszenie spamu obniża ocenę domeny w algorytmach filtrujących.
- Automatyczne dodawanie nagłówków List-Unsubscribe oraz List-Unsubscribe-Post (RFC 8058) do każdej kampanii.
- Realizacja wypisu jednym kliknięciem bez wymogu logowania lub podawania przyczyny rezygnacji.
- Kontrastowy, łatwy do kliknięcia na ekranach mobilnych link wypisu w stopce każdego szablonu HTML.
Globalna lista wykluczeń (Suppression List) i higiena importów CSV
Najczęstszą przyczyną nieumyślnego naruszenia prawa komunikacji elektronicznej w średnich i dużych firmach jest ponowna wysyłka oferty do osoby, która wcześniej zrezygnowała z subskrypcji, spowodowana ręcznym importem plików CSV z zewnętrznego systemu CRM lub arkusza kalkulacyjnego handlowca. Jeśli dział sprzedaży eksportuje listę wszystkich kontrahentów z ostatniego roku i wgrywa ją do narzędzia mailingowego jako nową grupę docelową, system bez nadrzędnej warstwy ochronnej może ponownie aktywować wypisane wcześniej rekordy.
Rozwiązaniem tego problemu na poziomie architektury systemu jest globalna lista wykluczeń (suppression list) działająca w obrębie całej przestrzeni roboczej (workspace) danej marki. W Mailfly każdy adres e-mail, który zgłosił wypis (unsubscribe), wygenerował twarde odbicie (hard bounce) lub wysłał skargę spamową (complaint), trafia do nadrzędnego rejestru blokad. Rejestr ten ma bezwzględny priorytet nad wszystkimi listami kontaktowymi, segmentami oraz nowymi importami plików CSV czy synchronizacjami API.
Nawet jeśli pracownik omyłkowo zaimportuje plik zawierający wypisany wcześniej adres e-mail i przypisze go do nowej kampanii promocyjnej, silnik wysyłkowy automatycznie odfiltruje ten rekord przed wygenerowaniem wiadomości SMTP. Takie podejście zdejmuje z barków marketerów konieczność ręcznego porównywania plików w arkuszach kalkulacyjnych i gwarantuje stuprocentową egzekucję woli odbiorcy w każdym kanale wysyłkowym.
Bezpieczne masowe wysyłanie maili do zweryfikowanych baz firmowych wymaga rygorystycznego odsiewania twardych odbić i obsługi jednoklikowego wypisu RFC 8058.
- Nadrzędny rejestr wykluczeń (suppression list) blokujący wysyłkę niezależnie od nowo wgrywanych plików CSV.
- Automatyczna synchronizacja twardych odbić, skarg FBL oraz wypisów One-Click w czasie rzeczywistym.
- Brak możliwości przypadkowego nadpisania statusu wypisu przez standardowego operatora kampanii.
Obowiązkowe elementy stopki nadawcy w wiadomościach B2B
Przejrzystość informacji handlowej wymaga, aby odbiorca w każdym momencie wiedział, w czyim imieniu przesyłana jest wiadomość. Zarówno przepisy dotyczące komunikacji elektronicznej, jak i wymogi Kodeksu spółek handlowych (art. 206 KSH dla spółek z o.o., art. 374 KSH dla spółek akcyjnych oraz art. 300 ze znakiem 55 KSH dla prostych spółek akcyjnych) nakładają na przedsiębiorców obowiązek podawania określonych danych identyfikacyjnych w oświadczeniach pisemnych oraz w korespondencji elektronicznej kierowanej do osób trzecich.
Wzorcowa stopka wiadomości B2B wysyłanej przez spółkę kapitałową zawiera pełną nazwę firmy (wraz z określeniem formy prawnej), adres siedziby, oznaczenie sądu rejestrowego przechowującego dokumentację spółki, numer KRS, numer NIP oraz wysokość kapitału zakładowego (a w przypadku spółek akcyjnych i P.S.A. także informację o kapitale wpłaconym). W przypadku jednoosobowych działalności gospodarczych oraz spółek cywilnych należy podać imię i nazwisko przedsiębiorcy, nazwę działalności, pełny adres rejestrowy oraz numer NIP.
Obok danych rejestrowych stopka powinna wyraźnie wyjaśniać powód otrzymania wiadomości (np. Otrzymujesz tę wiadomość, ponieważ zapisałeś się na biuletyn techniczny na stronie domena.pl), wskazywać dane kontaktowe do inspektora ochrony danych lub działu obsługi oraz zawierać działające linki do zmiany preferencji lub natychmiastowego wypisu. Zablokowanie tej sekcji w głównym motywie marki zapobiega przypadkowemu usunięciu danych rejestrowych podczas szybkiego redagowania kampanii przez zespół marketingowy.
- Pełne dane rejestrowe spółki (KRS, NIP, sąd rejestrowy, kapitał zakładowy) lub dane przedsiębiorcy z CEIDG.
- Informacja o źródle pozyskania adresu i podstawie wysyłki wiadomości bezpośrednio w stopce.
- Stałe osadzenie danych identyfikacyjnych w zablokowanym bloku stopki motywu marki.
Obsługa praw podmiotów danych: prawo do bycia zapomnianym a zachowanie dowodu wypisu
Gdy odbiorca B2B korzysta z linku rezygnacji z subskrypcji lub przesyła żądanie usunięcia swoich danych osobowych na podstawie art. 17 RODO (prawo do bycia zapomnianym), administrator danych staje przed pozornym dylematem technicznym. Z jednej strony musi zaprzestać przetwarzania danych w celach marketingowych, a z drugiej strony musi mieć pewność, że w przyszłości nikt z organizacji nie wyśle ponownie wiadomości na ten adres. Całkowite skasowanie rekordu bez pozostawienia śladu na liście wykluczeń groziłoby ponownym dodaniem adresu przy kolejnej integracji.
Prawidłowa procedura bezpieczeństwa rozdziela te dwie sytuacje. W przypadku standardowego wypisu z newslettera (cofnięcie zgody marketingowej) system zmienia status kontaktu na wypisany i przenosi go na listę blokad (suppression list), zachowując jednocześnie historyczny log zgody oraz moment jej wycofania na potrzeby obrony przed ewentualnymi roszczeniami (art. 6 ust. 1 lit. f RODO w zw. z art. 17 ust. 3 lit. e RODO). Dane profilowe i historia kliknięć mogą zostać zanonimizowane, podczas gdy sam adres lub jego kryptograficzny skrótu SHA-256 blokuje przyszłe wysyłki.
Jeżeli osoba fizyczna żąda pełnego usunięcia danych ze wszystkich zbiorów, administrator usuwa kartotekę kontaktową wraz z historią aktywności behawioralnej, pozostawiając jedynie minimalny zapis techniczny niezbędny do wykazania realizacji żądania oraz zablokowania ponownego importu. Precyzyjne rozpisanie tego mechanizmu w polityce retencji danych oraz w rejestrze czynności przetwarzania (RCPD) chroni firmę podczas audytów bezpieczeństwa.
- Rozróżnienie między standardowym cofnięciem zgody na newsletter a żądaniem usunięcia danych z art. 17 RODO.
- Wykorzystanie kryptograficznych skrótów lub minimalnej listy blokad do ochrony przed ponownym importem.
- Przechowywanie historii udzielenia i wycofania zgody przez okres przedawnienia roszczeń administracyjnych i cywilnych.
Współpraca agencji marketingowej z klientem: podział ról i separacja baz w multi-workspace
Agencje marketingowe oraz zespoły obsługujące wiele marek jednocześnie funkcjonują w reżimie RODO zazwyczaj jako podmioty przetwarzające (procesorzy), które działają na zlecenie swoich klientów będących administratorami poszczególnych baz danych. Najpoważniejszym błędem architektonicznym w pracy agencyjnej jest utrzymywanie baz adresowych różnych klientów w jednym wspólnym koncie bez twardej separacji logicznej. Mieszanie kontaktów wielu spółek na jednej liście prowadzi do nieuprawnionego ujawnienia danych oraz do przenoszenia problemów reputacyjnych między markami.
Architektura multi-workspace w Mailfly została zaprojektowana specjalnie pod kątem rygorystycznej separacji prawnej i technicznej. Każdy klient agencji otrzymuje całkowicie odizolowaną przestrzeń roboczą z własną bazą subskrybentów, osobną listą wykluczeń, dedykowaną domeną nadawczą, niezależnymi kluczami DKIM oraz odrębną historią logów zgód. Pracownik agencji przełącza się między przestrzeniami klientów jednym kliknięciem w górnym pasku nawigacyjnym, ale żaden segment ani szablon nie pozwala na przypadkowe połączenie list dwóch różnych podmiotów prawnych.
Taki model pracy ułatwia również rozliczalność przy zakończeniu współpracy lub podczas kontroli u klienta końcowego. Administrator danych w każdej chwili może otrzymać pełny eksport swojej przestrzeni roboczej wraz z historią zgód i wypisów, bez ryzyka, że w wygenerowanych raportach znajdą się jakiekolwiek rekordy należące do innego przedsiębiorstwa obsługiwanego przez tę samą agencję.
- Pełna izolacja baz danych, list wypisów i logów zgód pomiędzy poszczególnymi przestrzeniami roboczymi (workspaces).
- Osobne domeny nadawcze i klucze uwierzytelniające DKIM/SPF dla każdego obsługiwanego podmiotu prawnego.
- Kontrola uprawnień członków zespołu i możliwość szybkiego wygenerowania raportu rozliczalności dla pojedynczego klienta.
Lista kontrolna compliance przed uruchomieniem kampanii B2B
Przed zaplanowaniem każdej wysyłki do bazy biznesowej zespół marketingowy powinien przejść przez ustandaryzowaną procedurę weryfikacji prawnej i technicznej. Pierwszym punktem kontroli jest sprawdzenie filtrów segmentu docelowego: w kampanii mogą uczestniczyć wyłącznie rekordy posiadające status aktywnej zgody marketingowej (opted-in) oraz przypisane źródło pozyskania. Wszystkie adresy o nieznanym pochodzeniu, wyeksportowane z ogólnych skrzynek pocztowych działu handlowego bez udokumentowanej zgody, należy bezwzględnie odfiltrować.
Drugim krokiem jest weryfikacja warstwy nadawczej i kreacji. Pole Od (From) musi wyraźnie identyfikować markę, domena wysyłkowa musi przechodzić walidację SPF, DKIM i DMARC, a stopka wiadomości musi zawierać aktualne dane rejestrowe spółki oraz działający link rezygnacji z subskrypcji. Warto wykonać wysyłkę testową na skrzynkę kontrolną i upewnić się w podglądzie źródła wiadomości, że serwer poprawnie dołącza nagłówki List-Unsubscribe oraz List-Unsubscribe-Post.
Ostatnim etapem jest sprawdzenie spójności komunikatu z pierwotną obietnicą złożoną podczas zapisu. Jeżeli odbiorcy zapisali się na powiadomienia o aktualizacjach oprogramowania i webinarach eksperckich, treść wiadomości powinna dostarczać merytoryczną wartość odpowiadającą tym oczekiwaniom. Połączenie rygoru prawnego z szacunkiem dla czasu i uwagi odbiorcy B2B przekłada się na wysokie wskaźniki otwarć, zero skarg do organów nadzorczych oraz stabilny przychód z kanału e-mail.
- Weryfikacja statusu zgody i obecności atrybutów consent_source oraz consent_timestamp dla całego segmentu.
- Kontrola obecności pełnych danych rejestrowych firmy (KRS/NIP) oraz linku wypisu w stopce wiadomości.
- Sprawdzenie poprawności nagłówków uwierzytelniających (SPF, DKIM, DMARC) i wypisu One-Click przed wysyłką.
Powiązane analizy i strategie e-mail marketingu
 DostarczalnośćLepsza dostarczalność
Jak zwiększyć dostarczalność mailingu bez zgadywania
SPF, DKIM, DMARC, higiena bazy i rytm wysyłki wyjaśnione jako jeden praktyczny proces inżynieryjny.
Czytaj materiał AnalitykaOtwarcia i kliknięcia
Open rate i kliknięcia: które wyniki kampanii są naprawdę ważne
Jak czytać raport mailingu po zmianach prywatności Apple MPP oraz proxy obrazków i mierzyć realną konwersję.
Czytaj materiał AutomatyzacjeAutomatyzacje sklepu
Automatyzacje e-commerce w WooCommerce: od koszyka do ponownego zakupu
Jak połączyć zdarzenia sklepu, sekwencje dwóch lub trzech wiadomości, warunki stopu, dynamiczne produkty i raport przychodu.
Czytaj materiałInstrukcje techniczne krok po kroku
 KonfiguracjaDomena nadawcy
Jak podłączyć domenę nadawcy do systemu mailingowego
Praktyczna kolejność konfiguracji SPF, Easy DKIM, DMARC i domeny zwrotów przed pierwszą wysyłką.
Czytaj materiał KontaktyCzysta baza
Jak przygotować bazę kontaktów do pierwszej kampanii
Format CSV w UTF-8, walidacja składni, kolumny dowodowe zgód PKE/RODO oraz segmentacja przed importem.
Czytaj materiał KampaniePierwsza kampania
Pierwsza kampania e-mail krok po kroku
Od wyboru grupy i motywu kolorystycznego do testu na żywej skrzynce, wysyłki przez Amazon SES i analizy UTM.
Czytaj materiał